ZENTARA
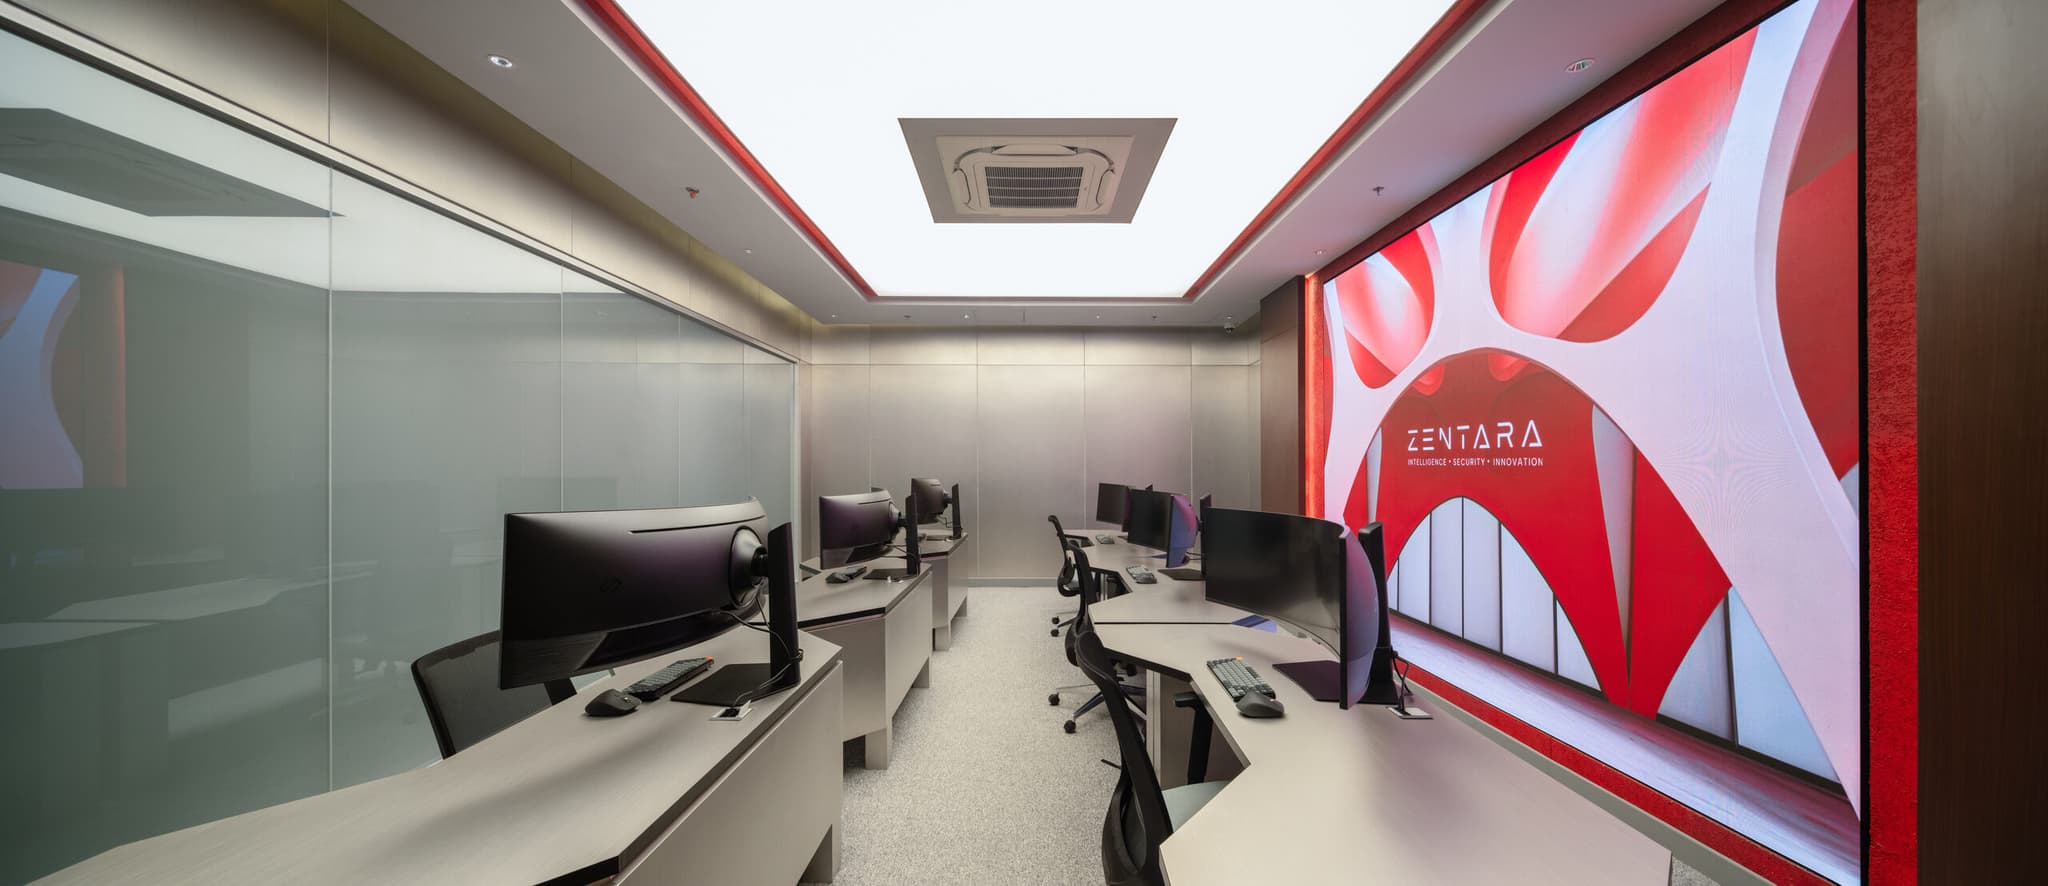
Ruang SOC Zentara yang beroperasi 24/7 di Jabodetabek

Security Operations · Layanan unggulan

Managed SOC di Indonesia.

Managed SOC adalah layanan pemantauan dan penanganan insiden keamanan siber yang dijalankan tim Security Operations Center (SOC) Zentara untuk Anda. Sistem tetap milik Anda, kami yang menjaganya.

  • 15 menit

    SLA respons P1

  • 2 jam

    SLA isolasi P1

  • 24/7

    Dijaga analis bersertifikat

Minta asesmen SOC gratis

Ceritakan kondisi IT Anda. Kami akan merekomendasikan model SOC yang tepat dan langkah berikutnya.

Saya setuju Zentara menyimpan dan memproses data saya untuk menanggapi permintaan ini.

Operasional tersertifikasi & teraudit

BSSN (Badan Siber dan Sandi Negara)Tersertifikasi ISO/IEC 27001Tersertifikasi ISO/IEC 42001:2023AICPA SOC 2 Type 2
Cek langsung di Trust Center kami

Lanskap ancaman

Yang dihadapi perusahaan saat ini

Tampilan layar dari sudut pandang penyerang
01

Ancaman siber makin canggih

Penyerang kini memakai taktik berbasis AI, eksploit zero-day, dan social engineering untuk menembus pertahanan lebih cepat dari sebelumnya.

02

Attack surface makin luas

Sistem cloud, kerja jarak jauh, dan perangkat yang saling terhubung melipatgandakan jumlah titik masuk.

03

Tim kewalahan

Tim IT dan keamanan bergulat dengan alert fatigue, tool yang menumpuk, dan visibilitas 24/7 yang terbatas.

04

Tekanan kepatuhan

Memenuhi persyaratan ISO 27001, GDPR, dan PCI DSS kini jadi tantangan yang tak ada habisnya.

05

Dwell time makin panjang

Ancaman sering tidak terdeteksi selama berminggu-minggu, sehingga insiden kecil berubah jadi kebocoran data yang mahal.

Model layanan

Satu SOC. Tiga cara menjalankannya.

Workflow, platform, dan standar kerjanya sama di setiap model. Yang berbeda hanya siapa yang menjalankannya. Untuk memulai, kami biasanya menyarankan SOC as a Service. Makin kuat tim internal Anda, makin banyak beban yang bisa dibagi.

Dikelola penuh

Rekomendasi kami

SOC as a Service

Semuanya dijalankan dari SOC kami.

SOC yang sepenuhnya di-outsource, berbasis cloud, dengan sistem berlangganan. Ruang SOC, stack lengkap (SIEM, SOAR, EDR, threat intel, otomasi AI), dan analis bersertifikat, semuanya dari kami. Tidak ada infrastruktur yang perlu dibeli, tidak ada tim yang perlu direkrut.

Siapa yang menjalankan

Zentara menjalankan semuanya, dari awal sampai akhir.

Cocok untuk

Organisasi skala menengah yang menghadapi ancaman sekelas enterprise, tanpa anggaran atau tim sebesar enterprise.

Konsultasi dengan tim kami

Dikelola bersama / hybrid

Co-Managed SOC

Kami berjaga bersama tim Anda.

Model bersama yang mengikuti cara kerja tim Anda. Tim Anda menangani jam kantor atau L1/L2, kami menangani shift malam, akhir pekan, dan analisis mendalam di L3. Pembagiannya bebas diatur, dengan tambahan detection engineering dan komando penanganan insiden bersama.

Siapa yang menjalankan

Anda dan Zentara menjalankannya bersama, sesuai pembagian yang disepakati.

Cocok untuk

Organisasi dan MSSP yang punya tim shift siang yang andal, tapi kekurangan orang di luar jam kantor atau tenaga spesialis.

Konsultasi dengan tim kami

SOC Anda, analis kami

SOC Staff Augmentation

Analis bersertifikat kami bekerja langsung di SOC Anda.

Kami menempatkan analis yang sudah lolos seleksi dan bersertifikat (CEH, CIHE, Security+) di tim keamanan Anda, di bawah struktur komando Anda. Kasus yang perlu eskalasi diteruskan ke analis L3 Zentara. Tarif per manday transparan, mengacu standar INKINDO.

Siapa yang menjalankan

Anda menjalankan SOC dan tetap memegang kendali. Kami menyediakan orangnya.

Cocok untuk

Organisasi yang menjalankan SOC sendiri, tapi tidak bisa merekrut analis bersertifikat secepat yang dibutuhkan.

Konsultasi dengan tim kami

Ingin SOC dibangun lalu diserahkan sepenuhnya ke tim Anda? Itu jenis proyek yang berbeda: Turnkey SOC (Build-Operate-Transfer).

Paket

Cakupan sesuai profil risiko Anda

Semua paket dilayani tim SOC 24/7 yang sama: analis L1, L2, dan L3 yang bekerja di platform milik Zentara sendiri. Bedanya ada di kedalaman: apa yang kami pantau, seberapa sering kami menjalankan threat hunting, dan seberapa banyak yang kami tangani untuk Anda.

COREFondasi 24/7

Untuk organisasi yang sistem kritikalnya perlu dipantau sepanjang waktu, dengan tindak lanjut penuh dari analis L1–L3 untuk setiap alert.

Termasuk

  • Monitoring 24/7 dengan dukungan penuh analis L1, L2, dan L3
  • Deteksi SIEM pada log alert dan log serangan
  • 5 use case deteksi kustom per tahun
  • Laporan bulanan, dipresentasikan ke tim Anda
  • Threat hunting dan scan ZEN INTEL setahun sekali
Konsultasi paket CORE
Rekomendasi kami

EDGEDeteksi lebih mendalam

Untuk organisasi yang menghadapi audit atau sorotan regulator dan butuh deteksi di level jaringan dan host, threat hunting berkala, serta pertahanan yang rutin diuji.

Semua yang ada di CORE, ditambah

  • Deteksi intrusi jaringan dan host (NIDS dan HIDS)
  • Vulnerability assessment dua kali setahun
  • Threat hunting dan scan ZEN INTEL dua kali setahun
  • 10 use case kustom per tahun dan satu permintaan khusus setiap bulan
  • Alert lewat berbagai kanal dan sesi security awareness setahun sekali
Konsultasi paket EDGE

APEXOperasi SOC penuh

Untuk institusi yang sistemnya tak boleh berhenti dan butuh semua log dianalisis, threat hunting bulanan, serta pendampingan penanganan insiden saat dibutuhkan.

Semua yang ada di EDGE, ditambah

  • Rangkaian sensor lengkap: honeypot, forensik jaringan, threat intelligence
  • Semua log dianalisis, dengan retensi offline satu bulan tambahan
  • Threat hunting bulanan dan monitoring ZEN INTEL berkelanjutan
  • Pendampingan penanganan insiden, tiga kali setahun
  • Vulnerability assessment setiap kuartal dan use case tanpa batas
Konsultasi paket APEX

Buatan Zentara

Platform milik kami sendiri, di setiap paket

Semua tool di balik paket ini milik kami. Kami yang membangun, menjalankan, dan bertanggung jawab atasnya.

  • SIEM

    ZX

    Mengumpulkan, mengorelasikan, dan memperkaya log Anda secara real-time. Lapisan deteksi di setiap paket.

    Lihat produk
  • Threat intelligence

    ZEN INTEL

    Mengecek kredensial bocor, data hasil kebocoran, dan paparan dark web yang berkaitan dengan domain Anda. Monitoring berkelanjutan di paket APEX.

    Lihat produk
  • Appliance keamanan

    Appliance ZENTARA

    Menjalankan sensor sesuai paket yang dipilih, langsung di lingkungan Anda. Untuk cloud, appliance berjalan di instance yang Anda sediakan.

Perbandingan

Semua isi paket dalam satu tabel

Unduh service deck lengkap
Semua isi paket dalam satu tabel
Monitoring & deteksi
Monitoring keamanan 24/7CORE: TermasukEDGE: TermasukAPEX: Termasuk
Dukungan SOCSetiap alert bisa berlanjut dari triage ke investigasi hingga penanganan.CORE: Penuh: L1, L2, L3EDGE: Penuh: L1, L2, L3APEX: Penuh: L1, L2, L3
Manajemen log & SIEMZXBerjalan di ZX, SIEM milik Zentara sendiri.CORE: TermasukEDGE: TermasukAPEX: Termasuk
Teknologi deteksiSensor berjalan di appliance keamanan ZENTARA yang dipasang di lingkungan Anda.CORE: Hanya SIEMEDGE: SIEM + NIDS & HIDSAPEX: Penuh: SIEM, NIDS, HIDS, honeypot, tool forensik jaringan, threat intelligence
Log yang diintegrasikan & dianalisis“Semua log” berarti log operasional ikut dianalisis, seperti event performa dan proses.CORE: Log alert & seranganEDGE: Log alert & seranganAPEX: Semua log
Retensi logLog online siap dianalisis secara real-time. Log offline diarsipkan dan perlu diekstrak dulu sebelum dianalisis.CORE: 1 bulan onlineEDGE: 1 bulan onlineAPEX: 1 bulan online + 1 bulan offline
Platform & aset
Appliance keamananAppliance ZENTARA dipasang on-premise. Untuk cloud, berupa instance atau VM yang Anda sediakan.CORE: TermasukEDGE: TermasukAPEX: Termasuk
Integrasi asetOnboarding aset yang masuk ruang lingkup.CORE: SekaliEDGE: Dua kali setahunAPEX: Berkelanjutan
Perubahan asetMenambahkan aset baru ke dalam pemantauan selama kontrak berjalan.CORE: Tidak termasukEDGE: Tidak termasukAPEX: Tanpa batas
Use case kustomRule deteksi SIEM baru, dibuat khusus untuk lingkungan Anda.CORE: 5 per tahunEDGE: 10 per tahunAPEX: Tanpa batas
Aplikasi mobile manajemen kasusUntuk 5 pengguna.CORE: TermasukEDGE: TermasukAPEX: Termasuk
Threat hunting, penanganan insiden & threat intelligence
Threat huntingCORE: Setahun sekaliEDGE: Dua kali setahunAPEX: Setiap bulan
Penanganan insidenPendampingan langsung saat insiden terkonfirmasi.CORE: Tidak termasukEDGE: Tidak termasukAPEX: 3 kali setahun
Threat intelligence ZEN INTELBuatan ZentaraThreat intelligence lanjutan untuk satu domain.CORE: 1 scan per tahunEDGE: 2 scan per tahunAPEX: Monitoring berkelanjutan
Vulnerability assessmentScan pada aset dalam ruang lingkup, lengkap dengan laporannya.CORE: Tidak termasukEDGE: Dua kali setahunAPEX: Setiap kuartal
Notifikasi kasusCara kami mengabari Anda begitu serangan terkonfirmasi: email, WhatsApp, Telegram, atau sistem ticketing Anda.CORE: EmailEDGE: Berbagai kanalAPEX: Berbagai kanal
Laporan & advisory
Laporan SOCSetiap laporan dipresentasikan ke tim Anda. Laporan bulanan sampai ke Anda paling lambat tanggal 3 setiap bulan.CORE: BulananEDGE: Bulanan + tahunanAPEX: Bulanan, semesteran + tahunan
Permintaan khususLaporan ad-hoc, atau penelusuran alert tertentu.CORE: 3 per tahunEDGE: 1 per bulanAPEX: 10 per bulan
Dukungan tenaga ahliWaktu konsultasi dengan tenaga ahli kami untuk pertanyaan keamanan di lingkungan Anda.CORE: 1 tiket per tahunEDGE: 3 tiket per tahunAPEX: Tanpa batas
Security advisoryAdvisory dikirim saat muncul ancaman yang relevan.CORE: Setiap kali terbitEDGE: Setiap kali terbitAPEX: Setiap kali terbit + playbook
Sesi security awarenessCORE: Tidak termasukEDGE: Setahun sekaliAPEX: Dua kali setahun
Dukungan kepatuhanCORE: Sesuai kebutuhanEDGE: Sesuai kebutuhanAPEX: Sesuai kebutuhan
Scorecard maturitasAsesmen maturitas keamanan yang diulang untuk menunjukkan kemajuan.CORE: Di awalEDGE: Awal dan akhirAPEX: Awal, pertengahan, dan akhir
Konsultasi paket EDGE

Paket disesuaikan dengan aset yang Anda tentukan. Ruang lingkup dan harga dikonfirmasi secara tertulis setelah sesi scoping.

SLA

Tenggat waktu untuk setiap tingkat keparahan

Setiap alert diklasifikasikan begitu masuk. Setiap tingkat keparahan punya target waktu respons dan isolasi (containment) sendiri.

  1. P1 · Kritis

    Serangan aktif yang menyebabkan layanan terhenti atau data hilang

    Respons
    15 menit
    Isolasi
    2 jam

    Kami kabari lewat: Telepon + email

  2. P2 · Tinggi

    Insiden serius: belum ada data yang hilang, tapi risikonya tinggi

    Respons
    30 menit
    Isolasi
    4 jam

    Kami kabari lewat: Email + portal

  3. P3 · Sedang

    Aktivitas mencurigakan yang perlu diinvestigasi

    Respons
    1 jam
    Isolasi
    8 jam

    Kami kabari lewat: Portal

  4. P4 · Rendah

    Alert informasional atau tidak berbahaya

    Respons
    4 jam
    Isolasi
    24 jam

    Kami kabari lewat: Laporan bulanan

Tantangan

Membangun SOC internal butuh 18 bulan dan analis Tier 2/3 yang sulit dicari di pasar. Sementara itu, alert menumpuk, dwell time (lama penyerang bersembunyi sebelum ketahuan) makin panjang, dan regulator menunggu jawaban.

Rekam jejak

Kami mengoperasikan SOC dedicated dan managed SOC untuk bank nasional, operator telekomunikasi, dan lembaga pembiayaan regional.

Pendekatan kami

  • Pemantauan, deteksi, dan penanganan insiden 24/7/365 oleh analis bersertifikat (GCIA, GCIH, OSCP, CEH).
  • Berjalan di platform ZX: kapabilitas SIEM penuh tanpa perlu membangun sendiri, dengan behavioral analytics dan triage berbantuan AI.
  • Jika kedaulatan data menjadi syarat, infrastruktur tetap di-host di sisi Anda. Operasional kami dirancang untuk lingkungan hybrid.
  • Sudah termasuk threat hunting, bukan sekadar memantau alert.
  • Laporan bulanan untuk level eksekutif dan tim teknis.

Metodologi

Workflow penanganan insiden

Lima tahap, dijalankan dengan cara yang sama pukul 3 sore maupun 3 pagi, dari persiapan hingga pemulihan yang terverifikasi.

01

Persiapan

Membangun kesiapan dan ketahanan sebelum insiden terjadi: onboarding aset, integrasi log, dan penyelarasan playbook.

02

Deteksi & analisis

Mengidentifikasi dan mengonfirmasi insiden keamanan dengan cepat dan akurat: korelasi berkelanjutan, behavioral analytics, dan triage L1–L3.

03

Isolasi

Mencegah ancaman membesar atau menyebar di lingkungan Anda, dengan tindakan yang sudah Anda setujui sebelumnya dan dijalankan dalam batas SLA.

04

Eradikasi

Membersihkan ancaman sampai tuntas dan memastikannya tidak terulang. Akar masalahnya ditutup, bukan sekadar install ulang lalu berharap aman.

05

Pemulihan

Kembali beroperasi penuh tanpa ragu: pemulihan diverifikasi, dan pelajaran dari insiden dipakai untuk mempertajam deteksi.

SDM, proses, dan teknologi dalam satu gambaran operasional

Di dalam SOC

SDM, proses, dan teknologi dalam satu gambaran operasional

Dari Jakarta Raya (Jabodetabek), analis L1–L3 bersertifikat bekerja di platform ZX dan mengorelasikan telemetri dari lingkungan cloud dan on-premise. Keamanan siber Anda tak boleh tidur, dan kami pun tidak.

Serahkan pemantauan ke kami

Cakupan 24/7 lebih cepat lewat SOC kami daripada lewat rekrutmen berikutnya

Dengan SOC as a Service, ruang SOC, platform, dan analis bersertifikat kami siap menangani alert Anda sejak hari pertama. Tanpa membangun apa pun, tanpa merekrut tim. Lihat langsung cara kerjanya di lingkungan Anda.

Standar & kerangka kerja

Setiap layanan kami petakan ke regulasi yang berlaku bagi Anda. Jadi bukti yang diminta auditor dan regulator lahir dari operasional sehari-hari, bukan disiapkan terburu-buru.

ISO 27001:2022SOC 2 Type IIPCI DSSNIST CSFRegulasi OJK / BIMAS TRM

Yang Anda terima

  • Monitoring keamanan 24/7 & threat hunting
  • Alert real-time & triage insiden
  • Respons sesuai SLA bertingkat: insiden P1 ditanggapi dalam 15 menit, diisolasi dalam 2 jam
  • Laporan analis & ringkasan ancaman

Pelajari lebih dalam

Dokumentasi teknis

Untuk engineer dan arsitek di tim Anda: metodologi lengkapnya, dalam bentuk tertulis.

Tim kami memakai deck ini saat memaparkan layanan ke klien baru. Isinya: cara SOC dijalankan, cara SOC terhubung ke lingkungan on-premise dan cloud Anda, target respons per tingkat keparahan, dan perbandingan tiga paket baris demi baris.

  • Model layanan dan siapa menjalankan apa di setiap model
  • Arsitektur dan workflow, on premise maupun di cloud
  • Workflow penanganan insiden, dari persiapan sampai pemulihan
  • SLA per tingkat keparahan, dari P1 sampai P4
  • ZX, SIEM milik Zentara sendiri, di dalam operasional SOC
  • CORE, EDGE, dan APEX, dibandingkan baris demi baris

Referensi teknis untuk arsitek keamanan, SOC lead, dan engineer infrastruktur yang sedang mengevaluasi layanan managed security operations. Isinya membahas prinsip detection engineering, arsitektur platform, topologi deployment, dan workflow operasional di balik AI-Powered SOC Zentara.

  • Arsitektur SOC: prinsip desain, trade-off, dan stack teknologi inti
  • Metodologi deteksi: behavioral analytics berbasis AI vs. pendekatan berbasis rule
  • Perbandingan model deployment: topologi on-premise, cloud, dan hybrid
  • Pipeline penanganan insiden, langkah demi langkah
  • Arsitektur integrasi untuk lingkungan on-premise dan cloud
  • Engineering SLA, metrik performa, dan posisi kompetitif

Playbook Zentara untuk membangun atau meningkatkan SOC berbantuan AI yang mumpuni secara operasional dan selaras regulasi, dalam konteks ASEAN dan Indonesia.

  • Arah operasional SOC pada 2026, khususnya di ASEAN dan Indonesia
  • Apa yang benar-benar dikerjakan AI dalam operasional SOC, dan apa yang tidak
  • Roadmap dan model maturitas untuk mengukur posisi SOC Anda
  • Checklist: apakah SOC Anda siap AI dan patuh regulasi (OJK, BSSN, ISO)?
  • Workflow SDM, proses, dan teknologi yang bisa Anda sesuaikan
  • Indikator dan metrik yang menentukan keberhasilan SOC

FAQ

Pertanyaan yang sering diajukan

Jawaban lugas. Kalau pertanyaan Anda belum ada di sini, tanyakan langsung ke kami.

Ketiganya adalah cara berbeda untuk menjalankan operasi yang sama. SOC as a Service dikelola penuh di stack kami. Dengan cara ini, cakupan 24/7 bisa didapat lebih cepat daripada membangun SOC atau merekrut tim sendiri. Co-Managed berarti kami berjaga bersama tim Anda (tim Anda menangani shift siang atau L1/L2, kami menangani malam atau L3). Staff Augmentation menempatkan analis bersertifikat kami di SOC Anda sendiri, sementara kendali tetap di tangan Anda. Workflow dan SLA-nya sama. Yang berbeda hanya siapa yang menjalankannya.

Bisa. Operasional kami tidak terikat satu vendor. Kami bekerja dengan Elastic, Splunk, Sentinel, SentinelOne, Trellix, maupun platform ZX, dan mengintegrasikannya dengan tool yang sudah Anda miliki.

Sesuai SLA bertingkat, insiden P1 kami tanggapi dalam 15 menit dan kami isolasi (containment) dalam 2 jam. Tindakan isolasi yang sudah Anda setujui sebelumnya langsung kami jalankan dalam batas SLA, tanpa menunggu persetujuan berjenjang lewat telepon.

Tidak. Jika kedaulatan data menjadi syarat, infrastruktur tetap di-host di sisi Anda. Operasional kami dirancang untuk lingkungan hybrid, dengan pemantauan dan penanganan insiden yang menjangkau seluruh lingkungan IT Anda.

Sudah termasuk, bukan opsi tambahan. Selain pemantauan, deteksi, dan penanganan insiden 24/7, layanan ini mencakup threat hunting proaktif. Menunggu alert sama saja membiarkan dwell time (lama penyerang bersembunyi sebelum ketahuan) terus berjalan.

Laporan bulanan dalam dua versi: untuk eksekutif dan untuk tim teknis. Selama layanan berjalan, Anda juga menerima alert real-time, catatan triage insiden, laporan analis, dan ringkasan ancaman.

Tentukan ruang lingkup Managed SOC Anda

Ceritakan kondisi Anda. Kami akan menjawab dengan ruang lingkup, metode, dan timeline. Tanpa pitch deck generik.