Zentara Labs · SIEM berbasis AI
ZX: SIEM untuk sistem yang tak boleh berhenti.
Satu sumber acuan untuk keamanan siber Anda
ZX adalah SIEM untuk lingkungan yang downtime-nya berdampak pada institusi, bahkan negara. Sinyal dari IT, OT, dan cloud dikorelasikan secara real-time, jadi tim SOC melihat satu gambaran operasional yang utuh, bukan tumpukan alert.
Miliaran
Kapasitas event per hari
200+
Integrasi sumber data
3
Model deployment
24/7
SOC Zentara berjalan di atas ZX
Tantangan
Mengapa SIEM tradisional tak lagi cukup
Kebanjiran alert
Alert datang terlalu banyak sampai analis kewalahan. Sinyal penting tenggelam di tengah noise.
Titik buta
Engine berbasis rule meloloskan ancaman yang belum dikenal dan zero-day, karena belum ada signature dari serangan sebelumnya.
Kerja manual menumpuk
Terlalu bergantung pada analisis manual membuat triage lambat. MTTD dan MTTR pun membengkak.
Telemetri terpisah-pisah
Tool yang tidak saling terhubung membuat data dari berbagai sumber sulit dikorelasikan, jadi ada area yang luput dari pantauan.
Arsitektur SIEM lama pada akhirnya membuat ancaman terlewat dan SOC bekerja tidak efisien.
Platform
Satu antarmuka. Semua peran.
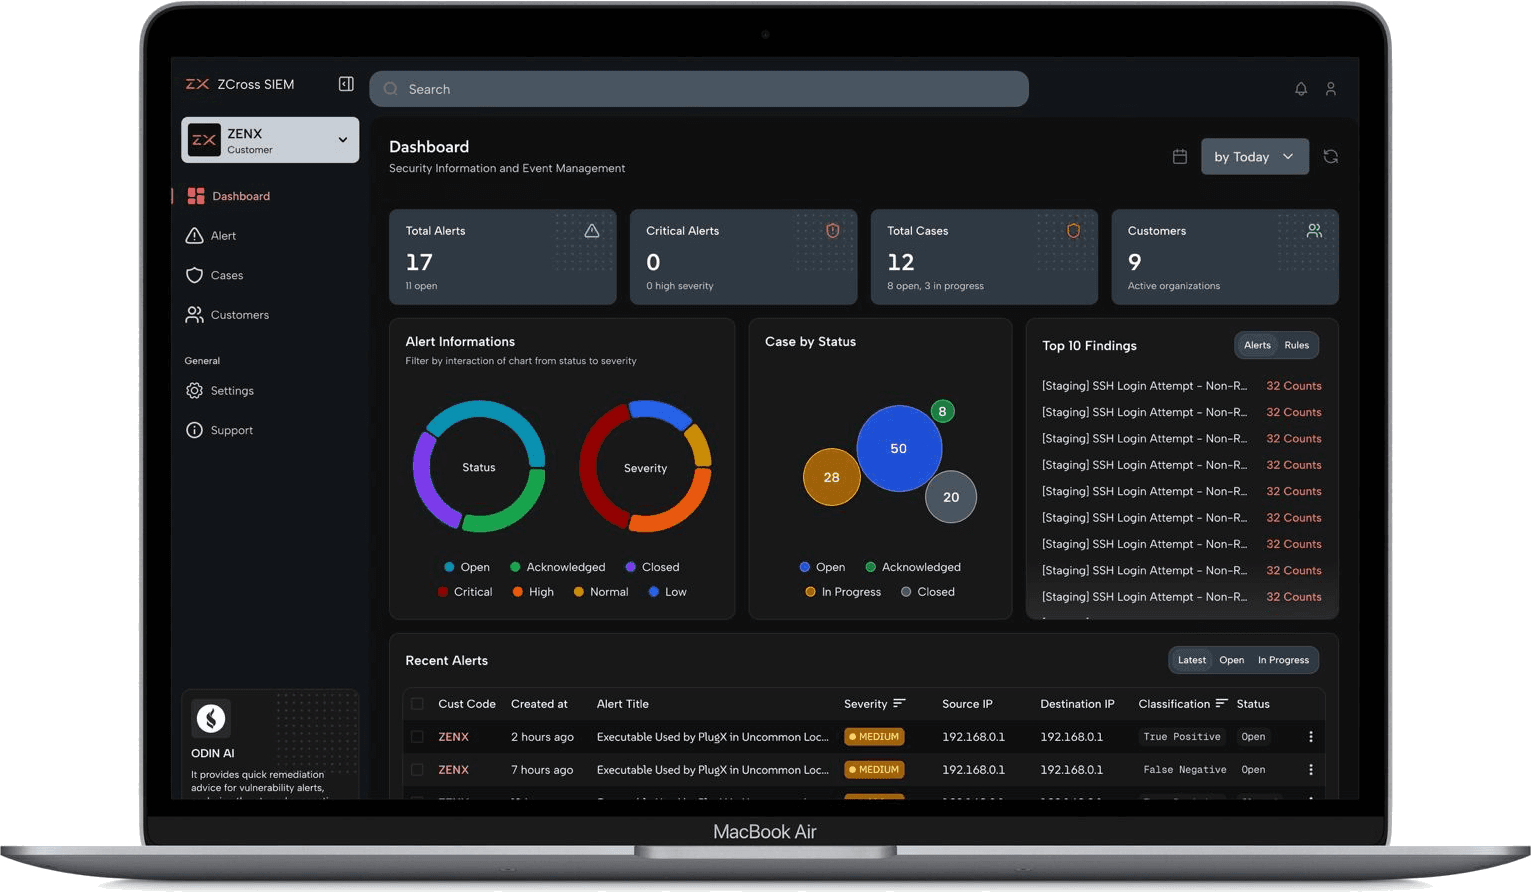
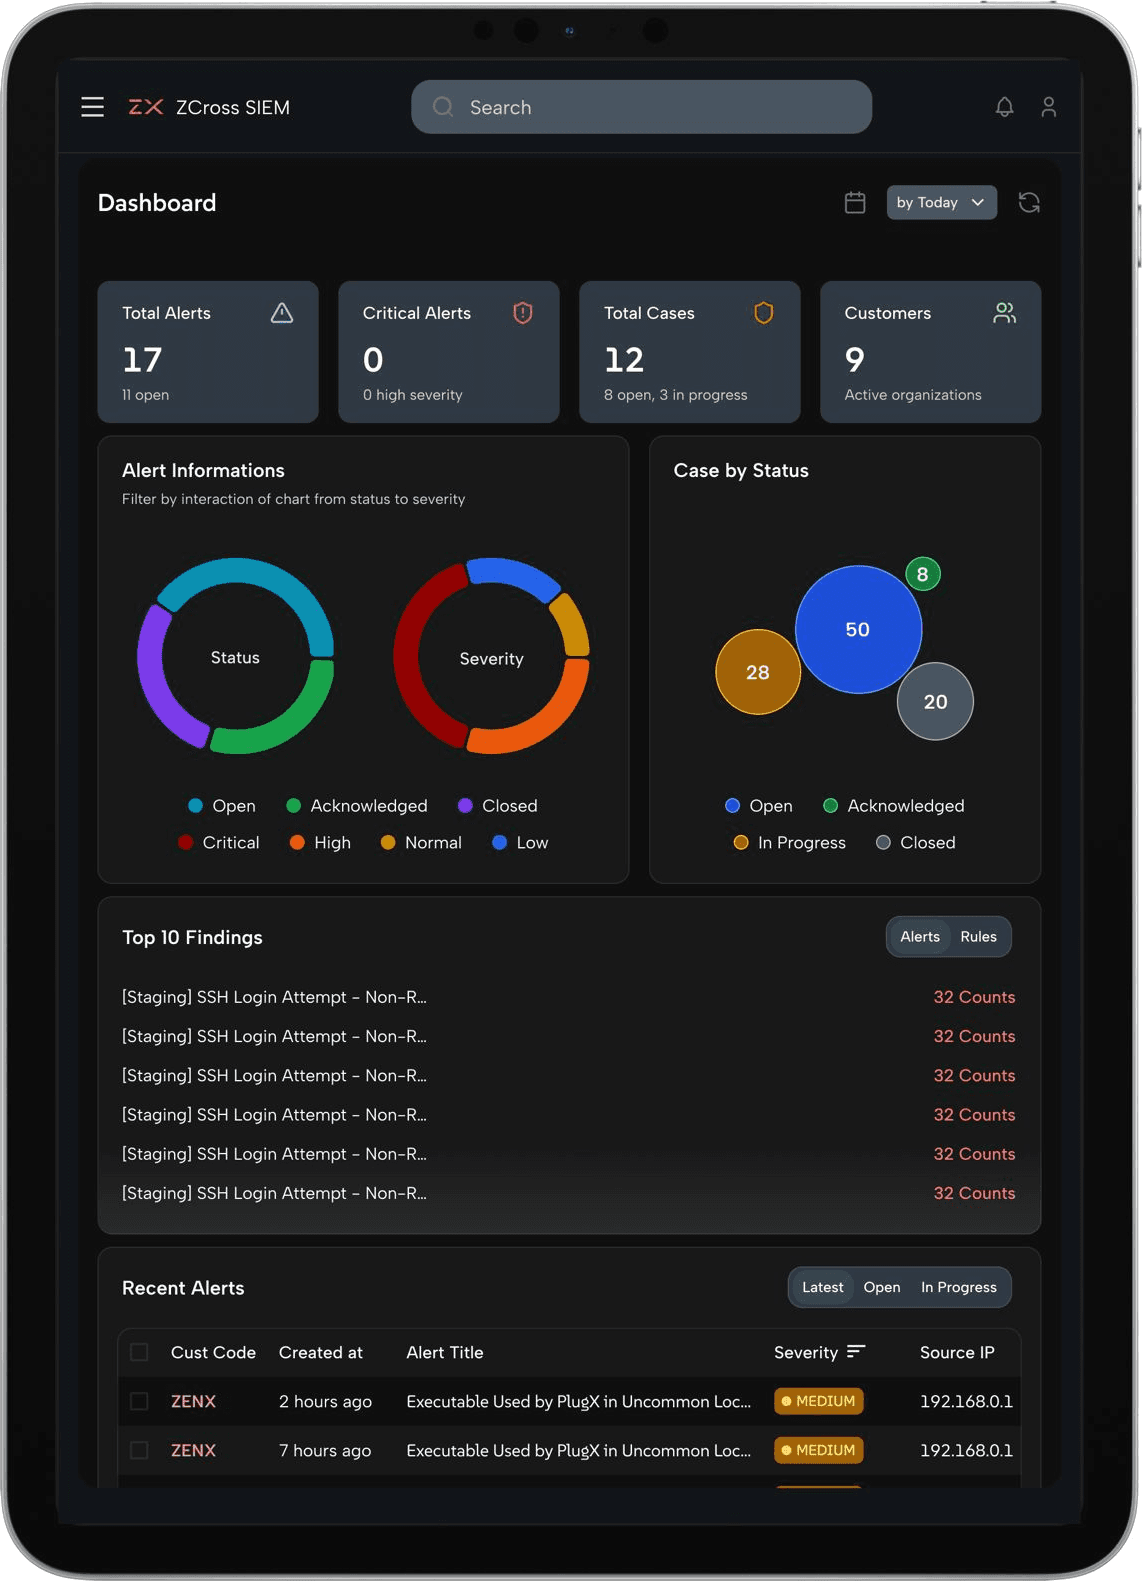
ZX melayani semua pengguna lewat satu antarmuka dengan akses berbasis peran, dari analis L1 yang memilah alert sampai CISO yang memantau postur kepatuhan.
- Metrik keamanan yang jelas dan langsung bisa ditindaklanjuti: status alert yang hampir real-time, sebaran tingkat keparahan ancaman, dan timeline penyelesaian insiden.
- Ringkasan postur keamanan, lengkap dengan pelacakan status kepatuhan (ISO 27001, PCI DSS, HIPAA) dan laporan otomatis.
- Komunikasi transparan dengan tim SOC, langsung dari dalam platform.
Kapabilitas inti
Dibangun untuk deteksi kelas enterprise
Fitur lengkap untuk deteksi ancaman dan SOC yang lebih efisien.
Deteksi anomali berbasis AI
Model perilaku menangkap ancaman yang lolos dari signature, termasuk zero-day dan ancaman dari orang dalam (insider).
Prioritas alert
Skor risiko otomatis, jadi analis fokus pada alert yang penting.
Threat intelligence bawaan
Data IOC dan enrichment TTP penyerang di setiap alert.
Orkestrasi respons
Respons otomatis model SOAR, lengkap dengan manajemen kasus bawaan.
AI agent ODYSSEY
Jika ZX otak pertahanan siber, ODYSSEY nalarnya: lapisan AI yang belajar, mengorelasikan konteks, dan merekomendasikan tindakan. Rekomendasinya dirancang untuk muncul dalam hitungan detik.
Dashboard eksekutif
Skor kondisi keamanan dan laporan siap dipaparkan ke Direksi, bisa diakses mandiri.
Kenali ODYSSEY
Jika ZX otak pertahanan siber, ODYSSEY nalarnya
Lapisan AI yang bekerja di dalam SOC
ODYSSEY adalah AI agent yang bisa diakses di seluruh ZX dan menyesuaikan diri dengan peran serta konteks tiap pengguna. Bukan sekadar mendeteksi alert, agent ini memahami pola dan mengorelasikan konteks dari riwayat insiden. Agent ini juga dirancang untuk merekomendasikan tindakan yang tegas dalam hitungan detik. Ribuan alert harian tersaring menjadi informasi yang fokus dan siap ditindaklanjuti.
Sudah tertanam di ZX, dan juga tersedia sebagai produk terpisah untuk stack yang sudah Anda pakai.
Lihat ZX bekerja
Demo langsung di lingkungan Anda
Diskusi langsung dengan engineer yang menjalankan ZX 24/7 di SOC kami sendiri. Kami bahas stack dan pertanyaan Anda, lalu kami tunjukkan gambaran operasional yang sebenarnya.
Di balik layar
Komponen platform
Untuk Anda yang membaca spesifikasi, ini dia sembilan subsistem yang membentuk ZX.
Opsi deployment
Infrastruktur Anda. Aturan main Anda.
On-premise
Kendali penuh untuk lingkungan yang datanya harus tetap di Indonesia: pemerintahan, pertahanan, dan sektor keuangan dengan regulasi ketat.
Cloud
Elastisitas cloud-native di AWS, Azure, atau GCP. Kapasitas ingestion bisa ditambah tanpa menambah hardware.
Hybrid
Platform ini menyesuaikan diri dengan model infrastruktur Anda, bukan sebaliknya.
Ekosistem
Dirancang agar tidak terikat satu vendor
Pasang di stack keamanan yang sudah Anda pakai, tanpa mengganggu operasional. Arsitekturnya terbuka dan berbasis standar, jadi bisa terhubung ke setiap lapisan infrastruktur Anda.
Tool keamanan
- EDR / XDR, merek apa pun
- Next-gen firewall & WAF
- DLP, IAM, PAM
Infrastruktur TI
- Active Directory & identity provider
- VPN, server, DNS, DHCP
Platform cloud
- AWS, Microsoft Azure, Google Cloud
- Aplikasi SaaS lewat konektor API
API terbuka
- REST API untuk sumber data kustom
- Dukungan webhook dan syslog
Mengapa ZX
Enam alasan tim beralih
Deteksi AI-first
Bukan sekadar rule. Model perilaku menangkap ancaman yang lolos dari signature, termasuk zero-day dan ancaman orang dalam.
False positive lebih sedikit
Triage berbasis AI dan skor risiko menyaring noise, jadi analis bisa fokus pada alert yang benar-benar penting.
Investigasi lebih cepat
Setiap alert yang masuk sudah dilengkapi konteks penyerang, jadi waktu riset manual jauh berkurang.
Deployment fleksibel
On-premises, cloud-native, atau hybrid. Platform ini menyesuaikan diri dengan model infrastruktur Anda.
Skala enterprise
Dirancang untuk memproses miliaran event per hari tanpa memperlambat deteksi atau menurunkan performa platform.
SOC yang makin matang
Framework dan metrik bawaan yang memandu tim Anda beralih dari security operations yang reaktif ke proaktif.
Dari mana saja
Gambaran yang sama di semua layar
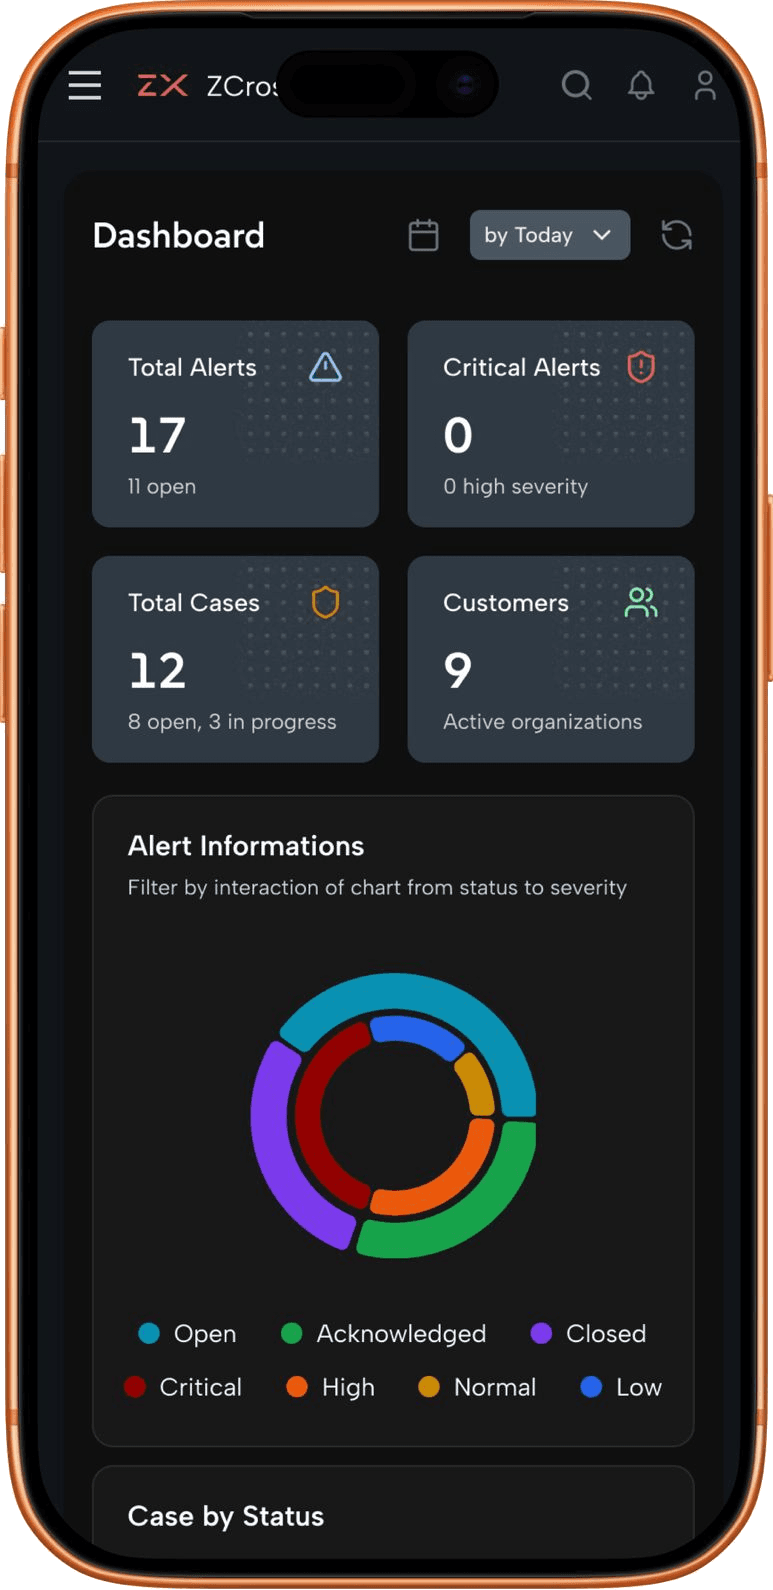
Dashboard berbasis peran mengikuti Anda dari ruang SOC sampai ruang rapat Direksi. Status alert yang hampir real-time, progres kasus, dan postur kepatuhan selalu ada di layar tempat keputusan diambil.
FAQ
Pertanyaan yang sering diajukan
Jawaban lugas. Kalau pertanyaan Anda belum ada di sini, tanyakan langsung ke kami.
Bisa on-premise, cloud, atau hybrid sejak hari pertama. Pilih kendali penuh untuk lingkungan yang datanya harus tetap di Indonesia, seperti pemerintahan, pertahanan, dan sektor keuangan dengan regulasi ketat. Atau pilih elastisitas cloud-native di AWS, Azure, atau GCP. Platform ini menyesuaikan diri dengan model infrastruktur Anda, bukan sebaliknya.
Arsitekturnya dirancang untuk memproses miliaran event per hari tanpa memperlambat deteksi. Cluster-nya fault-tolerant, dengan load balancing untuk ingestion dan pencarian, plus isolasi data multi-tenant bawaan.
Ya, ada 200+ integrasi sumber data siap pakai. Cakupannya mulai dari EDR/XDR merek apa pun, next-gen firewall dan WAF, DLP/IAM/PAM, sampai Active Directory, identity provider, dan AWS/Azure/GCP. Aplikasi SaaS terhubung lewat konektor API, ditambah REST API, webhook, dan syslog. Notifikasi bisa dikirim ke sistem ticketing, email, WhatsApp, dan Telegram.
ODYSSEY adalah AI agent yang tertanam di seluruh ZX. Agent ini belajar dan mengorelasikan konteks dari riwayat insiden. Rekomendasi tindakannya dirancang untuk muncul dalam hitungan detik, sesuai peran tiap pengguna. Sudah termasuk di dalam ZX, dan juga dijual terpisah untuk tim yang ingin menambahkan kemampuan AI ini ke stack yang sudah mereka pakai.
Laporan otomatis untuk ISO 27001, PCI DSS, dan HIPAA, lengkap dengan audit trail yang siap untuk audit kepatuhan. Lewat dashboard eksekutif, pimpinan bisa melihat sendiri skor kondisi keamanan dan laporan yang siap dipaparkan ke Direksi.
Bisa salah satu, bisa juga keduanya. ZX adalah platform yang dipakai SOC Zentara sendiri 24/7, dan juga dijual sebagai produk untuk tim SOC enterprise. Klien bisa memadukan platform ini dengan layanan Managed SOC dari Zentara, lalu beralih mengoperasikannya sendiri seiring tim mereka makin matang.
Lihat ZX bekerja
Sesi teknis bersama engineer yang membangunnya. Kami bahas lingkungan dan pertanyaan Anda sendiri.