Menjaga keamanan siang dan malam ternyata lebih sulit daripada yang dibayangkan kebanyakan organisasi. Ancaman tidak kenal jam kantor. Alert menumpuk sampai ribuan, sementara orang yang mampu membacanya langka dan mahal.
Banyak organisasi menjawab masalah ini dengan Managed SOC, tanpa harus membangun seluruh operasi keamanan dari nol.
Panduan ini menjelaskan apa itu Managed SOC, apa yang sebenarnya dikerjakan sehari-hari, apa manfaat dan kekurangannya, serta cara memilih penyedia yang cocok. Tujuannya memberi Anda gambaran yang jelas dan jujur supaya Anda bisa memutuskan apakah langkah ini tepat untuk organisasi Anda. Kalau Anda sudah yakin membutuhkannya, lihat cara layanan Managed SOC Zentara bekerja.
Apa itu Managed SOC?
SOC (Security Operations Center) adalah tim, tool, dan proses yang memantau sistem organisasi untuk mendeteksi ancaman siber dan merespons saat ada yang tidak beres. Managed SOC adalah fungsi yang sama, tetapi dijalankan penyedia dari luar untuk Anda, bukan dibangun sendiri dengan tim internal.
Anda tidak perlu merekrut tim analis, membeli tool pemantauan, dan menjalankan operasi 24/7 sendiri. Anda cukup bermitra dengan penyedia yang sudah memiliki semua itu.
Analis mereka memantau sistem Anda, menginvestigasi alert yang penting, dan membantu Anda menangani insiden yang benar-benar terjadi. Anda mendapat kemampuan Security Operations Center yang lengkap tanpa menanggung seluruh biaya dan kerumitan membangunnya.
Managed SOC bukan produk yang tinggal dipasang. Layanan ini juga bukan alasan bagi tim internal untuk berhenti peduli pada keamanan. Ini kemitraan berkelanjutan. Tim spesialis mengambil alih kerja deteksi dan respons yang berat dan terus-menerus, sementara keputusan penting bagi bisnis tetap di tangan Anda.
Cara kerja Managed SOC
Managed SOC berada di antara sistem Anda dan ancaman yang mencoba menembusnya. Layanan ini memantau semua yang terjadi dan turun tangan saat perlu. Siklus yang sama berjalan berulang kali, siang dan malam. Begini cara kerja siklus itu.
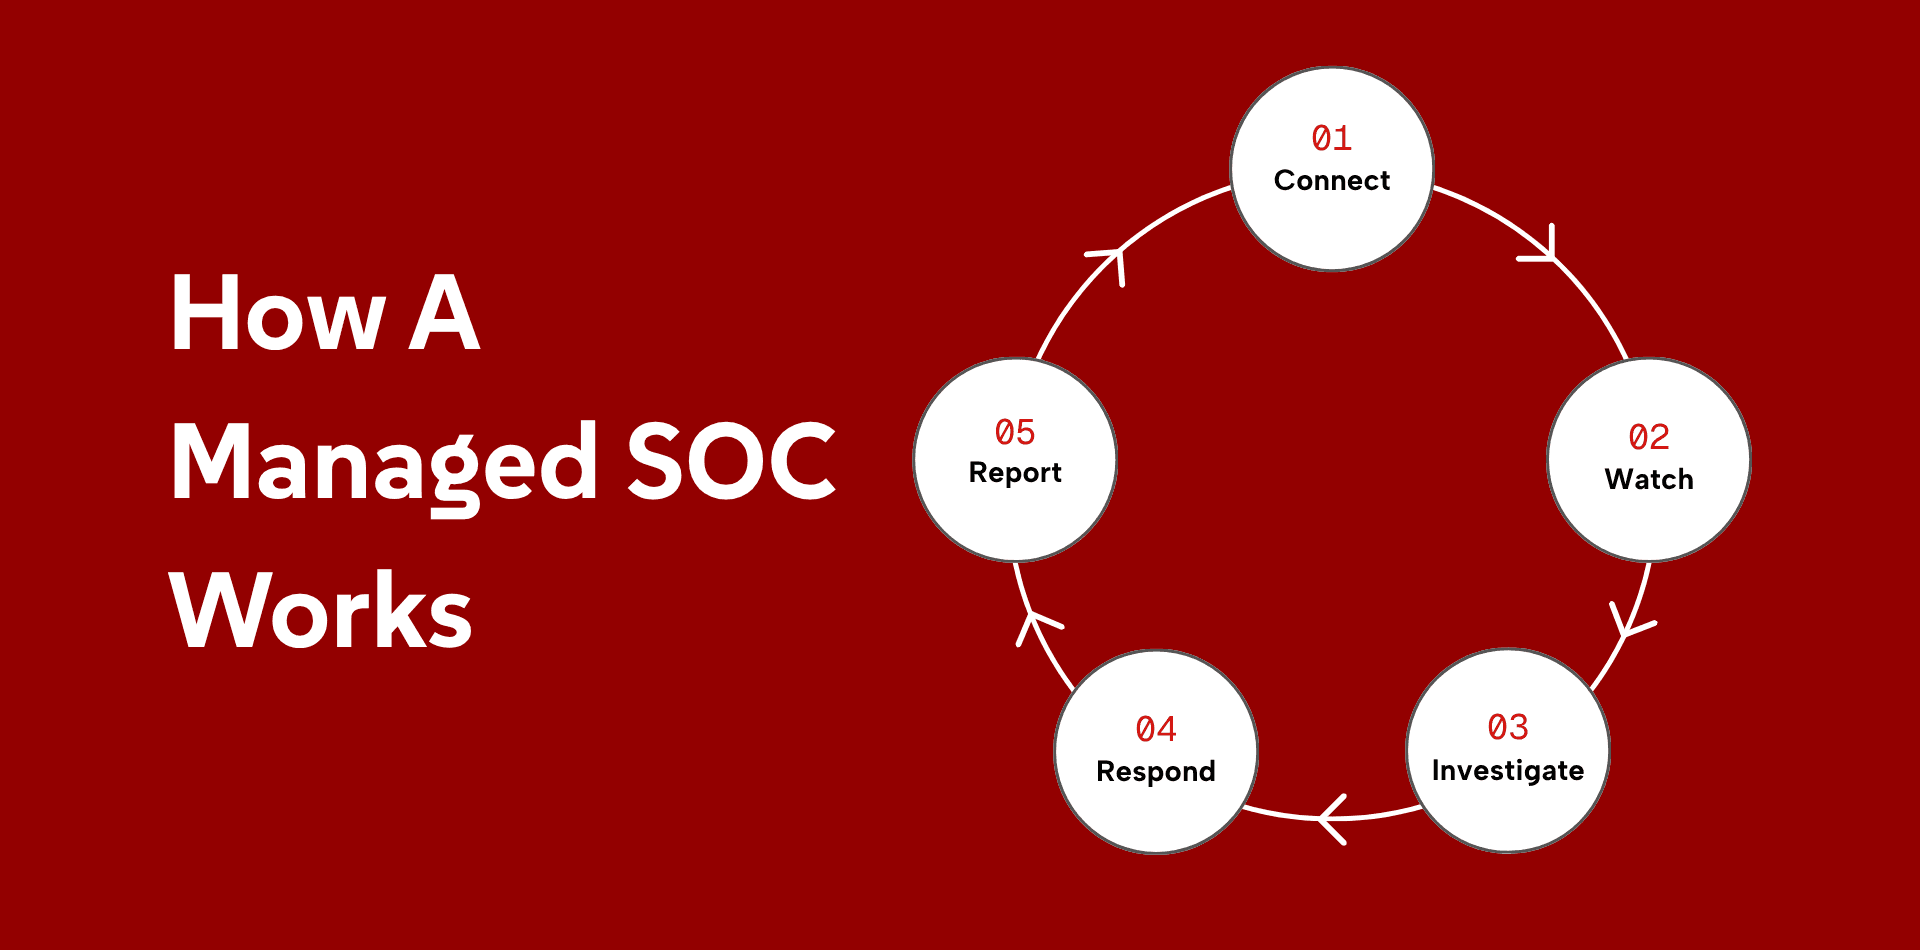
- Integrasi. Penyedia terhubung ke lingkungan IT Anda dan mulai mengumpulkan sinyal dari seluruh sistem. Semua data itu mengalir ke tool yang dipakai penyedia untuk mendeteksi masalah.
- Pemantauan. Tool tersebut dan analis penyedia memindai aktivitas itu untuk mencari apa pun yang mencurigakan. Sistem modern memakai otomasi dan AI karena volumenya luar biasa besar. Memisahkan ancaman nyata dari noise adalah inti pekerjaannya.
- Investigasi. Saat menemukan ancaman nyata, penyedia menelusurinya lebih dalam: apa yang terjadi, seberapa serius, dan langkah apa yang perlu diambil.
- Respons. Untuk ancaman yang jelas dan mendesak, mereka bertindak cepat, sering dalam hitungan menit: mengisolasi perangkat yang terinfeksi atau memblokir login berbahaya. Untuk hal yang butuh keputusan bisnis, mereka membawanya ke Anda, lengkap dengan konteks yang Anda perlukan untuk memutuskan.
- Pelaporan. Terakhir, mereka melaporkan apa yang terlihat, apa yang sudah dilakukan, dan apa artinya bagi keamanan Anda dalam jangka panjang.
Lalu siklusnya dimulai lagi. Pemantauan, investigasi, respons, pelaporan, tanpa jeda, siang dan malam.
Layanan inti Managed SOC
Managed SOC mencakup sekumpulan layanan yang saling berkaitan. Berikut yang benar-benar diberikan Managed SOC yang andal.
1. Pemantauan 24/7 dan deteksi ancaman
Penyedia memantau sistem Anda setiap jam, setiap hari, termasuk malam hari, akhir pekan, dan hari libur. Alasannya, penyerang sengaja beraksi saat mereka mengira tak ada yang berjaga.
Dengan pemantauan terus-menerus, ancaman pukul 3 pagi pada hari libur nasional mendapat perhatian yang sama dengan ancaman pada Selasa siang.
2. Triage insiden dan analisis alert
Tidak semua alert itu darurat, dan sebagian besar memang bukan. Triage adalah pekerjaan memilah banjir alert: memisahkan ancaman nyata dari alarm palsu, lalu mengurutkan sisanya berdasarkan urgensi.
Ini salah satu pekerjaan Managed SOC yang paling berharga. Berkat triage, tim Anda tidak lagi tenggelam dalam noise, dan masalah yang nyata cepat mendapat perhatian.
3. Threat hunting
Threat hunting adalah upaya proaktif mencari penyerang yang bisa saja sudah masuk, tetapi belum memicu alert apa pun. Mereka penyusup senyap yang bergerak hati-hati agar tidak terdeteksi. Threat hunter yang terampil mencari jejak halus yang ditinggalkan penyerang ini dan menemukan mereka sebelum sempat menimbulkan kerusakan.
4. Penanganan insiden
Saat serangan nyata terkonfirmasi, tugas penanganan insiden adalah mengisolasinya. Penyedia menjalankan atau memandu langkah untuk menghentikan penyebaran ancaman: mengisolasi sistem yang terdampak, menonaktifkan akun yang dibobol, dan mencabut akses penyerang. Di sini kecepatan sangat menentukan: makin cepat isolasi (containment) dilakukan, makin kecil kerusakannya.
5. Dukungan kepatuhan dan pelaporan
Banyak organisasi terikat aturan yang mengharuskan mereka memantau sistem, menyimpan catatan, dan melaporkan insiden dalam tenggat waktu tertentu. Managed SOC menghasilkan log, bukti, dan laporan yang menunjukkan Anda memenuhi kewajiban itu. Ini sangat berharga saat regulator atau auditor datang dan bertanya. Di Indonesia, misalnya, SEOJK 29/2022 dari OJK mewajibkan bank umum memberi tahu OJK paling lama 24 jam setelah mengetahui insiden siber. Surat edaran ini juga menyebut SOC atau yang sejenis sebagai contoh cara memusatkan dan mengoordinasikan proses keamanan.
6. Vulnerability management
Selain memantau ancaman yang sedang aktif, Managed SOC membantu Anda menemukan dan menutup celah keamanan yang bisa dieksploitasi penyerang. Artinya, penyedia mencari software yang belum di-patch, konfigurasi lemah, dan celah lain. Setelah itu, penyedia membantu Anda menentukan mana yang perlu diperbaiki lebih dulu, sesuai risiko nyatanya. Vulnerability assessment dan penetration testing (VAPT) yang rutin dijalankan menunjukkan celah mana yang benar-benar bisa dipakai penyerang.
Manfaat Managed SOC bagi organisasi
Mengapa organisasi memilih jalan ini? Manfaatnya: risiko lebih rendah, biaya lebih terkendali, dan kemampuan yang sulit dibangun sendiri.
1. Risiko bisnis akibat insiden siber berkurang
Manfaat utamanya adalah operasional yang lebih sederhana dan lebih aman. Dengan pemantauan terus-menerus dan respons cepat, ancaman terdeteksi dan diisolasi sebelum berkembang menjadi kebocoran data yang sesungguhnya. Ini juga penting dari sisi keuangan.
IBM Cost of a Data Breach Report 2026 mencatat rata-rata biaya kebocoran data global sebesar USD 4.99 juta. Laporan yang sama juga menemukan bahwa perusahaan yang memakai AI dan otomasi dalam operasi keamanan rata-rata memangkas biaya kebocoran hampir USD 2 juta.
2. Total biaya operasi keamanan lebih rendah
Membangun SOC internal 24/7 itu mahal, dan besarnya biaya sering mengejutkan banyak organisasi. Agar setiap jam dalam seminggu terjaga, biasanya dibutuhkan tim minimal sepuluh sampai dua belas orang. Satu kursi analis saja butuh lima atau enam orang agar terisi siang dan malam, belum termasuk analis senior dan seorang manajer.
Analisis dari Security Operations Cost, berdasarkan gaji di AS, memperkirakan biaya staf mencapai USD 1 juta hingga lebih dari USD 2 juta per tahun. Biaya staf ini mencakup sebagian besar total biaya. Managed SOC mengubah investasi tetap yang besar itu menjadi langganan yang bisa diprediksi. Umumnya, biayanya hanya sebagian kecil dari ongkos membangun sendiri kemampuan yang sama.
3. Lebih cepat mencapai maturitas
Membangun operasi keamanan dari nol butuh waktu berbulan-bulan: merencanakan, membeli dan mengintegrasikan tool, menyusun proses, lalu merekrut orang. Penyedia Managed SOC sudah menjalankan semua itu. Anda mendapat operasi keamanan yang matang dan andal dalam hitungan minggu, bukan setahun atau lebih yang bisa dibutuhkan kalau membangun sendiri.
4. Kepatuhan dan kesiapan audit yang lebih kuat
Pemantauan, pencatatan log, dan pelaporan dari Managed SOC persis seperti yang diminta framework kepatuhan. Karena penyedia terus menghasilkan bukti ini, audit berjalan lebih lancar. Anda juga lebih mudah memenuhi kewajiban seperti tenggat pelaporan insiden, yang sulit dikejar tim internal yang kekurangan orang.
5. Mudah diperluas tanpa merekrut
Saat organisasi Anda tumbuh, pekerjaan mengamankannya ikut bertambah. Dengan tim internal, pertumbuhan berarti lebih banyak merekrut, di pasar yang talentanya langka. Studi tenaga kerja ISC2 tahun 2024 mencatat kesenjangan tenaga kerja keamanan siber global sebesar 4.8 juta orang, sehingga rekrutmen menjadi lambat dan mahal.
Managed SOC ikut berkembang bersama Anda, tanpa memaksa Anda berebut analis yang sulit dicari setiap kali organisasi bertambah besar.
Perbedaan Managed SOC, MDR, dan MSSP
Ketiga istilah ini sering dipakai bergantian, padahal artinya berbeda, dan perbedaannya penting saat Anda memilih. Berikut perbandingannya.
Jenis | Managed SOC | MDR | MSSP |
Kepanjangan | Managed Security Operations Center | Managed Detection and Response | Managed Security Service Provider |
Fokus | Menjalankan seluruh operasi keamanan Anda | Menemukan dan aktif menghentikan ancaman | Mengelola dan merawat tool keamanan Anda |
Siapa yang menginvestigasi alert | Penyedia | Penyedia | Biasanya tim Anda |
Siapa yang merespons alert | Penyedia, bersama Anda | Penyedia langsung mengisolasi ancaman | Tim Anda bertindak, MSSP mengirim alert ke Anda |
Threat hunting | Termasuk | Bagian inti layanan | Umumnya tidak termasuk |
Model biaya | Satu paket langganan layanan penuh | Premium (harga mencerminkan keahlian dan respons) | Lebih rendah (harga per perangkat atau pengguna) |
Cocok untuk | Organisasi yang ingin operasi keamanan lengkap tanpa membangunnya sendiri | Organisasi yang butuh respons nyata, tetapi tidak punya tim internal | Organisasi yang ingin pengelolaan luas dan terjangkau untuk tool yang sudah dimiliki |
Keterbatasan | Lebih mahal daripada layanan satu fungsi | Cakupan lebih sempit daripada SOC penuh | Respons tetap tanggung jawab Anda |
SOC internal vs Managed SOC
Lebih baik membangun SOC sendiri atau bermitra dengan penyedia? Keduanya sama-sama masuk akal. Pilihan yang tepat bergantung pada ukuran, anggaran, dan kebutuhan Anda. Berikut perbandingan yang jujur.
Aspek | SOC internal | Managed SOC |
Biaya awal | Tinggi: tool, infrastruktur, dan rekrutmen sebelum hasilnya terlihat | Rendah: langganan cepat dimulai |
Biaya berjalan | Sangat tinggi: USD 1-2 juta lebih per tahun untuk staf jaga 24/7, dihitung dengan gaji di AS | Biaya bulanan atau tahunan yang bisa diprediksi |
Waktu sampai beroperasi | Beberapa bulan sampai lebih dari setahun | Beberapa minggu |
Beban SDM | Anda harus merekrut dan mempertahankan analis yang langka di pasar yang ketat | Penyedia mengurus semua kebutuhan staf |
Cakupan 24/7 | Sulit dan mahal dipertahankan, butuh minimal 10-12 orang | Sudah termasuk |
Kendali dan visibilitas | Kendali penuh dan langsung | Dipegang bersama, bergantung pada transparansi penyedia |
Konteks bisnis | Memahami sistem sendiri secara mendalam | Penyedia harus mempelajari lingkungan Anda |
Tantangan saat menerapkan Managed SOC
Managed SOC bukan solusi instan. Dengan memahami tantangannya sejak awal, Anda bisa memilih penyedia yang sudah mengatasinya. Semua tantangan ini bisa dikelola dengan mitra yang tepat dan perjanjian yang jelas.
1. Tetap punya visibilitas atas keamanan sendiri
Saat tim dari luar menjalankan pemantauan, Anda bisa merasa makin jauh dari keamanan Anda sendiri. Anda bergantung pada penyedia untuk tahu apa yang terjadi, bukan melihatnya langsung. Solusinya, sepakati visibilitas yang akan Anda dapat sebelum menandatangani kontrak.
Penyedia yang andal membuat pekerjaannya transparan lewat dashboard yang jelas dan laporan rutin. Hasilnya, Anda justru punya gambaran postur keamanan yang lebih lengkap daripada sebelumnya, bukan sebaliknya.
2. Penempatan data dan kepatuhan
Managed SOC memproses data Anda dalam jumlah besar, dan tempat data itu disimpan dan diolah punya konsekuensi hukum. Ini penting di Indonesia karena aturan soal data pribadi dan data yang diatur regulator makin ketat. UU PDP (UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi) mengatur syarat pengiriman data pribadi ke luar negeri. Aturan pelaksananya, PP 33/2026, berlaku mulai 16 Januari 2027. Bank dan perusahaan pembayaran juga tunduk pada OJK dan Bank Indonesia. Tanyakan ke penyedia: di mana data Anda disimpan dan diproses? Tanyakan juga apakah data bisa tetap di Indonesia atau di infrastruktur Anda sendiri, dan apakah penanganannya sesuai hukum setempat.
Penyedia yang memahami peta regulasi di kawasan ini mengubah urusan data dari risiko menjadi keunggulan.
3. Onboarding dan integrasi
Agar Managed SOC bisa berjalan, kedua pihak perlu bekerja secara terkoordinasi: menghubungkan sistem, mempelajari lingkungan, dan menyesuaikan deteksi dengan pola normal Anda. Pahami proses onboarding penyedia sebelum Anda berkomitmen.
Penyedia yang berpengalaman sudah sering melakukannya, jadi proses setup berjalan efisien tanpa mengganggu operasional. Ini ikut menentukan kinerja layanan sesudahnya.
4. Pembagian tanggung jawab yang jelas
Sumber masalah yang paling umum adalah batas tugas yang tidak jelas. Masing-masing pihak mengira pihak lain yang mengurus suatu tugas, dan akhirnya tugas itu terlewat. Tetapkan siapa mengerjakan apa sebelum mulai, dan tuangkan secara tertulis.
Penyedia yang cakap sudah menyiapkan pembagian tugas ini sejak hari pertama. Mereka menetapkan dengan tepat apa yang menjadi tugas mereka, apa yang tetap dipegang tim Anda, dan bagaimana keputusan diambil saat kecepatan menjadi penentu.
Cara memilih penyedia yang tepat
Tidak semua penyedia sama. Pilihan yang keliru bisa meninggalkan celah yang akan ditemukan penyerang. Ini yang perlu Anda pertimbangkan.
1. Cakupan dan Service Level Agreement (SLA)
Cermati apa saja yang benar-benar dicakup dan seberapa cepat penyedia berkomitmen merespons. Service Level Agreement (SLA) adalah janji tertulis tentang waktu respons dan standar layanan. Janji yang samar adalah tanda bahaya. Yang Anda cari adalah komitmen yang jelas dan terukur, misalnya seberapa cepat mereka merespons insiden serius.
2. Kompatibilitas tool dan vendor
Cek apakah penyedia bisa bekerja dengan tool keamanan yang sudah Anda pakai, atau justru meminta Anda menggantinya. Penyedia yang terintegrasi dengan setup Anda saat ini menghemat biaya dan menghindari gangguan. Penyedia yang memaksa Anda membongkar dan mengganti semuanya justru menambah keduanya.
3. Penempatan data dan keselarasan regulasi
Konfirmasikan lokasi penyimpanan data Anda, dan pastikan penyedia memahami aturan yang berlaku bagi organisasi Anda. Bagi organisasi Indonesia, pilih penyedia yang paham regulasi lokal dan bisa menyimpan data Anda di Indonesia atau di infrastruktur Anda sendiri saat aturan mewajibkannya. Penyedia seperti ini jauh lebih mudah diajak bekerja sama daripada penyedia yang menganggap kepatuhan urusan belakangan.
4. Threat intelligence dan keahlian
Nilai Managed SOC bergantung pada keahlian timnya dan kualitas threat intelligence yang dimilikinya. Tanyakan pengalaman analisnya, cara mereka mengikuti perkembangan ancaman baru, dan apakah mereka memahami jenis serangan yang menyasar organisasi sejenis Anda.
5. Pelaporan dan transparansi
Karena Anda memercayakan keamanan ke tim luar, laporan yang jelas adalah cara Anda tetap tahu kondisi dan tetap memegang kendali. Penyedia yang baik memberi laporan dan dashboard rutin yang mudah dipahami, bukan black box. Minta contoh laporan sebelum Anda berkomitmen.
6. Kehadiran di kawasan dan dukungan lokal
Penyedia yang punya tim di kawasan Anda memahami lingkungan regulasi dan ancaman yang umum di pasar Anda. Mereka juga bisa mendukung Anda dalam bahasa dan zona waktu yang sama. Bagi organisasi di Indonesia, kehadiran lokal berarti mitra yang memahami kondisi spesifik tempat Anda beroperasi, bukan call center yang jauh.
Memperkuat keamanan dengan Managed SOC
Alasan memakai Managed SOC sederhana: menjaga sistem siang dan malam butuh orang, tool, dan keahlian yang tak sanggup dibangun sendiri oleh kebanyakan organisasi. Managed SOC memberi Anda kemampuan itu dalam bentuk kemitraan, tanpa biaya membangunnya sendiri.
Tidak ada satu jawaban yang benar untuk semua. Sebagian organisasi sebaiknya membangun SOC sendiri, banyak yang sebaiknya bermitra, dan makin banyak yang menjalankan keduanya. Yang penting, cocokkan modelnya dengan ukuran, risiko, dan aturan yang berlaku bagi Anda.
Biasanya ada baiknya mulai berdiskusi kalau beberapa hal berikut terdengar tidak asing. Tidak ada yang memantau sistem Anda di luar jam kerja. Alert menumpuk lebih cepat daripada yang sanggup diselesaikan tim Anda. Merekrut tim keamanan selalu sulit. Anda tidak yakin seberapa cepat serangan nyata bisa ketahuan.
Kalau itu yang Anda alami, Zentara bisa membantu. Kami memantau sistem Anda siang dan malam, dan merespons ancaman nyata, bukan sekadar meneruskan alert. Kami menyimpan data di infrastruktur Anda sendiri saat kedaulatan data menuntutnya. Kami memetakan pekerjaan ke aturan Indonesia yang berlaku bagi Anda, dan bekerja dengan tool yang sudah Anda punya.
Hubungi tim Zentara dan kami akan menunjukkan bagian cakupan keamanan Anda yang sudah kuat dan yang masih berlubang.
Pertanyaan yang sering diajukan
1. Apa bedanya SOC dan managed SOC?
SOC adalah fungsi pemantauan dan respons keamanan itu sendiri. Managed SOC adalah fungsi yang sama, tetapi dijalankan penyedia dari luar untuk Anda, bukan oleh tim internal. Pekerjaannya sama, pemiliknya berbeda: Anda mendapat kemampuannya tanpa merekrut orang atau membeli tool.
2. Berapa biaya managed SOC?
Jauh lebih murah daripada membangun SOC sendiri. Untuk staf 24/7 saja, SOC internal butuh tim sepuluh sampai dua belas orang. Managed SOC biasanya dijual sebagai langganan dengan biaya yang bisa diprediksi. Harganya terutama bergantung pada jumlah aset dan sumber log yang dicakup, kedalaman layanan, dan lama retensi log. Yang dimaksud kedalaman layanan: log mana yang dianalisis, seberapa sering threat hunting dijalankan, dan seberapa jauh penyedia ikut menangani insiden secara langsung. Untuk angka yang akurat, minta penyedia membuat penawaran sesuai lingkungan Anda.
3. Apakah managed SOC cocok untuk bisnis kecil?
Sering kali, ya. Bisnis kecil jarang punya anggaran atau orang untuk menjaga keamanan siang dan malam. Padahal mereka sering jadi sasaran, justru karena penyerang mengira pertahanannya lebih lemah. Managed SOC memberi mereka pemantauan dan respons kelas enterprise dengan biaya yang pas untuk mereka.
4. Apakah managed SOC bisa bekerja dengan tool keamanan yang sudah kami pakai?
Biasanya bisa, dan sebaiknya dipastikan sejak awal. Banyak penyedia bisa terintegrasi dengan tool yang sudah Anda punya sehingga Anda terhindar dari penggantian yang mahal. Sebagian penyedia lebih suka memakai tool mereka sendiri, jadi cek dulu sebelum menandatangani kontrak.
5. Apa bedanya managed SOC dan MDR?
Fokus MDR adalah mendeteksi dan aktif menghentikan ancaman, termasuk lewat threat hunting dan isolasi. Managed SOC lebih luas: mencakup pemantauan, deteksi, respons, kepatuhan, dan pelaporan, serta sering kali sudah termasuk respons ala MDR. Singkatnya, MDR adalah kemampuan yang terfokus, sedangkan Managed SOC adalah fungsi operasi yang lengkap. Kedua istilah ini tumpang tindih, jadi selalu cek apa saja yang benar-benar termasuk dalam layanan penyedia.
Ditulis oleh
Marsha Widagdo adalah profesional keamanan siber berpengalaman lebih dari tujuh tahun di perbankan, pemerintahan, dan berbagai industri lain. Keahlian Marsha meliputi membangun blue team yang tangguh, mengoptimalkan teknologi pertahanan siber tingkat lanjut, dan menerapkan framework keamanan global. Sebagai Head of the Blue Team (SOC) di ZENTARA, Marsha berfokus pada perlindungan infrastruktur kritis.