Kini setiap organisasi bergantung pada sistem digital, dan setiap sistem itu menjadi incaran penyerang. Jadi, yang perlu ditanyakan bukan apakah serangan akan datang, melainkan apakah pertahanan Anda tetap kokoh saat serangan itu tiba.
Pertanyaan itu menyangkut uang yang tidak sedikit. Cost of a Data Breach Report 2026 dari IBM mencatat rata-rata biaya kebocoran data global mencapai rekor USD 4.99 juta. Angka ini naik 12% dari tahun sebelumnya karena biaya deteksi, eskalasi, dan kehilangan bisnis makin tinggi. Di ASEAN, rata-ratanya juga mencapai rekor USD 4.12 juta.
Panduan ini menjawab pertanyaan yang memang sering muncul: apa itu keamanan siber, bagaimana cara kerjanya, mengapa penting, dan dari mana memulainya. Sepanjang tulisan ini, kami memandang keamanan sebagai sesuatu yang Anda rancang dan pelihara. Keamanan adalah arsitektur, bukan produk yang dibeli sekali lalu dibiarkan begitu saja.
Apa itu keamanan siber?
Keamanan siber adalah upaya melindungi sistem, jaringan, perangkat, dan data dari serangan digital, akses tanpa izin, dan gangguan. Upaya ini memadukan teknologi, proses, dan manusia agar informasi tetap rahasia, akurat, dan tersedia bagi pengguna yang berhak.
Tim keamanan mengukur pekerjaan itu berdasarkan tiga tujuan yang dikenal sebagai CIA triad: kerahasiaan, integritas, dan ketersediaan. Kerahasiaan menjaga data tetap privat. Integritas menjaga data tetap akurat dan tidak diubah. Ketersediaan memastikan data bisa diakses oleh orang yang memang berhak.
Cakupan perlindungan ini terus meluas. IoT Analytics memperkirakan ada sekitar 21 miliar perangkat IoT yang terhubung di seluruh dunia pada akhir 2025. Setiap perangkat itu menambah daftar hal yang harus diperhitungkan dalam program keamanan.
Itulah sebabnya kami memandang keamanan sebagai bagian dari arsitektur sistem Anda. Keamanan dirancang berlapis dan dipelihara dari waktu ke waktu, lebih mirip fondasi bangunan daripada kunci pintu yang ditambahkan belakangan.
Bagaimana cara kerja keamanan siber?
Keamanan siber bekerja dengan memadukan tiga unsur yang saling bergantung: manusia, proses, dan teknologi.
- Teknologi menyediakan tool, seperti firewall, enkripsi, dan sistem pemantauan.
- Proses menetapkan aturan pemakaian tool itu dan cara organisasi merespons saat ada yang tidak beres.
- Manusia menjalankan keduanya dan ikut berperan dalam sebagian besar kebocoran data.
Tak ada satu tool pun yang cukup sendirian, jadi keamanan yang efektif dibangun berlapis. Pendekatan ini dikenal sebagai defence in depth. Kontrol keamanan dipasang di setiap lapisan: identitas, akses, data, aplikasi, infrastruktur, dan pemantauan.
Kalau satu lapisan jebol, lapisan berikutnya masih bertahan, sama seperti gedung yang punya kunci, alarm, dan kamera, bukan hanya mengandalkan satu pintu. Setiap lapisan diuji dan ditinjau secara rutin karena kontrol yang berhasil tahun lalu belum tentu mampu menahan metode serangan tahun ini.
Sebagian pengujian itu dijalankan oleh dua kelompok spesialis yang melihat keamanan dari sisi berlawanan:
Red team
Kelompok red team berperan sebagai penyerang. Anggotanya adalah profesional keamanan yang mensimulasikan serangan nyata terhadap sistem organisasi. Mereka memakai teknik yang sama dengan penyerang sungguhan untuk menemukan kelemahan sebelum ditemukan orang yang berniat jahat.
Pekerjaan mereka mencakup pentest, upaya social engineering, dan pencarian celah di pertahanan. Temuannya menunjukkan dengan persis bagian mana dari organisasi yang rentan.
Blue team
Blue team berperan sebagai pihak yang bertahan. Mereka memantau sistem, mendeteksi aktivitas mencurigakan, menangani insiden, dan memperkuat titik lemah yang diungkap red team.
Red team berusaha membobol masuk, sedangkan blue team berjaga dan menghentikan ancaman. Saat keduanya bekerja sama dalam siklus yang terus berulang, yang kadang disebut purple teaming, pengujian tidak lagi menjadi latihan satu kali. Pengujian berubah menjadi disiplin yang berkelanjutan.
Peran dalam tim keamanan siber
Red team dan blue team adalah dua fungsi khusus. Namun, operasi keamanan yang lengkap bergantung pada tim profesional yang lebih luas. Masing-masing memegang bagian pertahanan organisasi yang berbeda:
- Analis Security Operations Center (SOC) memantau sistem sepanjang waktu. Merekalah yang biasanya pertama kali melihat ancaman.
- Threat hunter secara proaktif mencari penyerang yang berhasil lolos dari pertahanan otomatis.
- Incident responder mengambil alih begitu kebocoran data dipastikan terjadi. Mereka membendung kerusakan dan memulihkan operasional.
- Security architect merancang cara semua kontrol keamanan saling melengkapi di seluruh organisasi.
- Chief Information Security Officer (CISO) memegang strategi keamanan dan mempertanggungjawabkannya di hadapan Direksi.
Masalahnya, tenaga seperti ini sulit dicari. ISC2 Cybersecurity Workforce Study 2024 mencatat kekurangan tenaga keamanan siber global mencapai 4.8 juta orang. Kekurangan regional terbesar ada di Asia-Pasifik, yaitu 3.4 juta orang.
Bagi banyak organisasi, membangun dan mempertahankan tim internal yang lengkap tidak realistis. Itu sebabnya makin banyak organisasi mengandalkan layanan managed security untuk mengisi peran yang tidak bisa mereka isi sendiri.
Mengapa keamanan siber penting
Kerugian akibat kegagalan keamanan jarang hanya soal uang. Satu insiden saja bisa membocorkan data pribadi, menghentikan operasional, dan menggerus kepercayaan yang dibangun bertahun-tahun. Keamanan siber yang kuat melindungi organisasi dengan empat cara yang nyata.
1. Melindungi data sensitif dan data pribadi
Organisasi menyimpan data yang dipercayakan orang untuk dijaga kerahasiaannya: data pelanggan, detail pembayaran, data kesehatan, dan kekayaan intelektual. Keamanan siber menjaga data itu tetap rahasia dan utuh. Di sebagian besar wilayah, melindungi data itu juga diwajibkan hukum.
2. Mencegah serangan malware dan ransomware
Pertahanan berlapis menghentikan software berbahaya sebelum sempat menyebar, mengenkripsi file, atau mengunci sistem untuk meminta tebusan. Biaya pencegahan hanya sebagian kecil dari biaya pemulihan, dan membayar tebusan tidak menjamin data kembali.
3. Melindungi infrastruktur kritis
Jaringan listrik, rumah sakit, bank, dan jaringan telekomunikasi menjaga kehidupan masyarakat tetap berjalan. Saat penyerang menyasar infrastruktur seperti ini, risikonya bukan lagi sekadar soal uang. Risikonya sudah menyangkut keselamatan publik.
4. Memenuhi kewajiban regulasi dan kepatuhan
Kini makin banyak sektor yang mewajibkan organisasi memenuhi standar keamanan dan melaporkan kebocoran data. Aturannya terbagi menjadi dua kelompok:
- Hukum dan regulasi yang wajib Anda patuhi, misalnya UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) serta aturan keamanan siber dari OJK, Bank Indonesia, dan BSSN yang berlaku untuk sektor Anda.
- Framework sukarela yang memuat praktik yang baik, misalnya NIST Cybersecurity Framework, ISO/IEC 27001, dan CIS Controls.
Kalau gagal memenuhinya, Anda bisa terkena denda dan kehilangan kontrak. Kini makin banyak mitra besar yang juga mengecek keamanan Anda sebelum setuju bekerja sama.
Jenis-jenis keamanan siber
Keamanan siber bukan satu disiplin, melainkan beberapa disiplin sekaligus. Masing-masing melindungi lapisan yang berbeda dari sistem organisasi. Inilah tujuh jenis utamanya:
1. Keamanan jaringan
Melindungi jaringan internal dari akses tanpa izin dan lalu lintas data yang disadap. Tool seperti firewall, deteksi intrusi, dan segmentasi jaringan mencegah penyerang bergerak bebas setelah berhasil masuk.
2. Keamanan cloud
Mengamankan data, aplikasi, dan infrastruktur yang berada di cloud. Tanggung jawabnya dibagi antara penyedia dan pelanggan. Jadi, mengetahui pihak mana yang memegang kontrol apa sudah setengah dari pekerjaannya.
3. Keamanan endpoint
Melindungi perangkat yang benar-benar dipakai orang sehari-hari: laptop, ponsel, server, dan workstation. Setiap perangkat bisa menjadi pintu masuk, jadi proteksi endpoint mengawasi malware, perilaku mencurigakan, dan akses tanpa izin.
4. Keamanan aplikasi
Menanamkan perlindungan ke dalam software agar penyerang tidak bisa mengeksploitasi celah di kodenya. Pendekatan paling kuat menemukan kerentanan sejak tahap pengembangan, bukan setelah aplikasinya dirilis.
5. Keamanan identitas
Mengatur siapa yang boleh mengakses apa, dan memastikan pengguna memang benar orang yang mereka klaim. Langkah seperti multi-factor authentication dan hak akses minimum (least privilege) membuat kredensial curian jauh lebih sulit disalahgunakan.
6. Keamanan infrastruktur kritis
Melindungi sistem di balik layanan penting seperti energi, kesehatan, air bersih, dan transportasi. Lingkungan ini sering memakai teknologi lama yang sejak awal tidak dirancang untuk terhubung ke internet. Karena itu, mengamankannya mendesak sekaligus sulit.
7. Keamanan AI
Melindungi sistem kecerdasan buatan (AI) dari penyalahgunaan dan manipulasi, sekaligus makin banyak memakai AI untuk memperkuat pertahanan. Organisasi mengadopsi AI lebih cepat daripada mengamankannya. Karena itu, bidang ini menjadi salah satu yang paling cepat berkembang dalam keamanan siber.
Ancaman siber yang umum
Ada tiga istilah yang sering muncul. Ancaman adalah potensi bahaya, kerentanan adalah kelemahan yang disasarnya, dan risiko adalah kerugian kalau keduanya bertemu. Berikut tujuh ancaman yang termasuk paling umum:
1. Malware dan ransomware
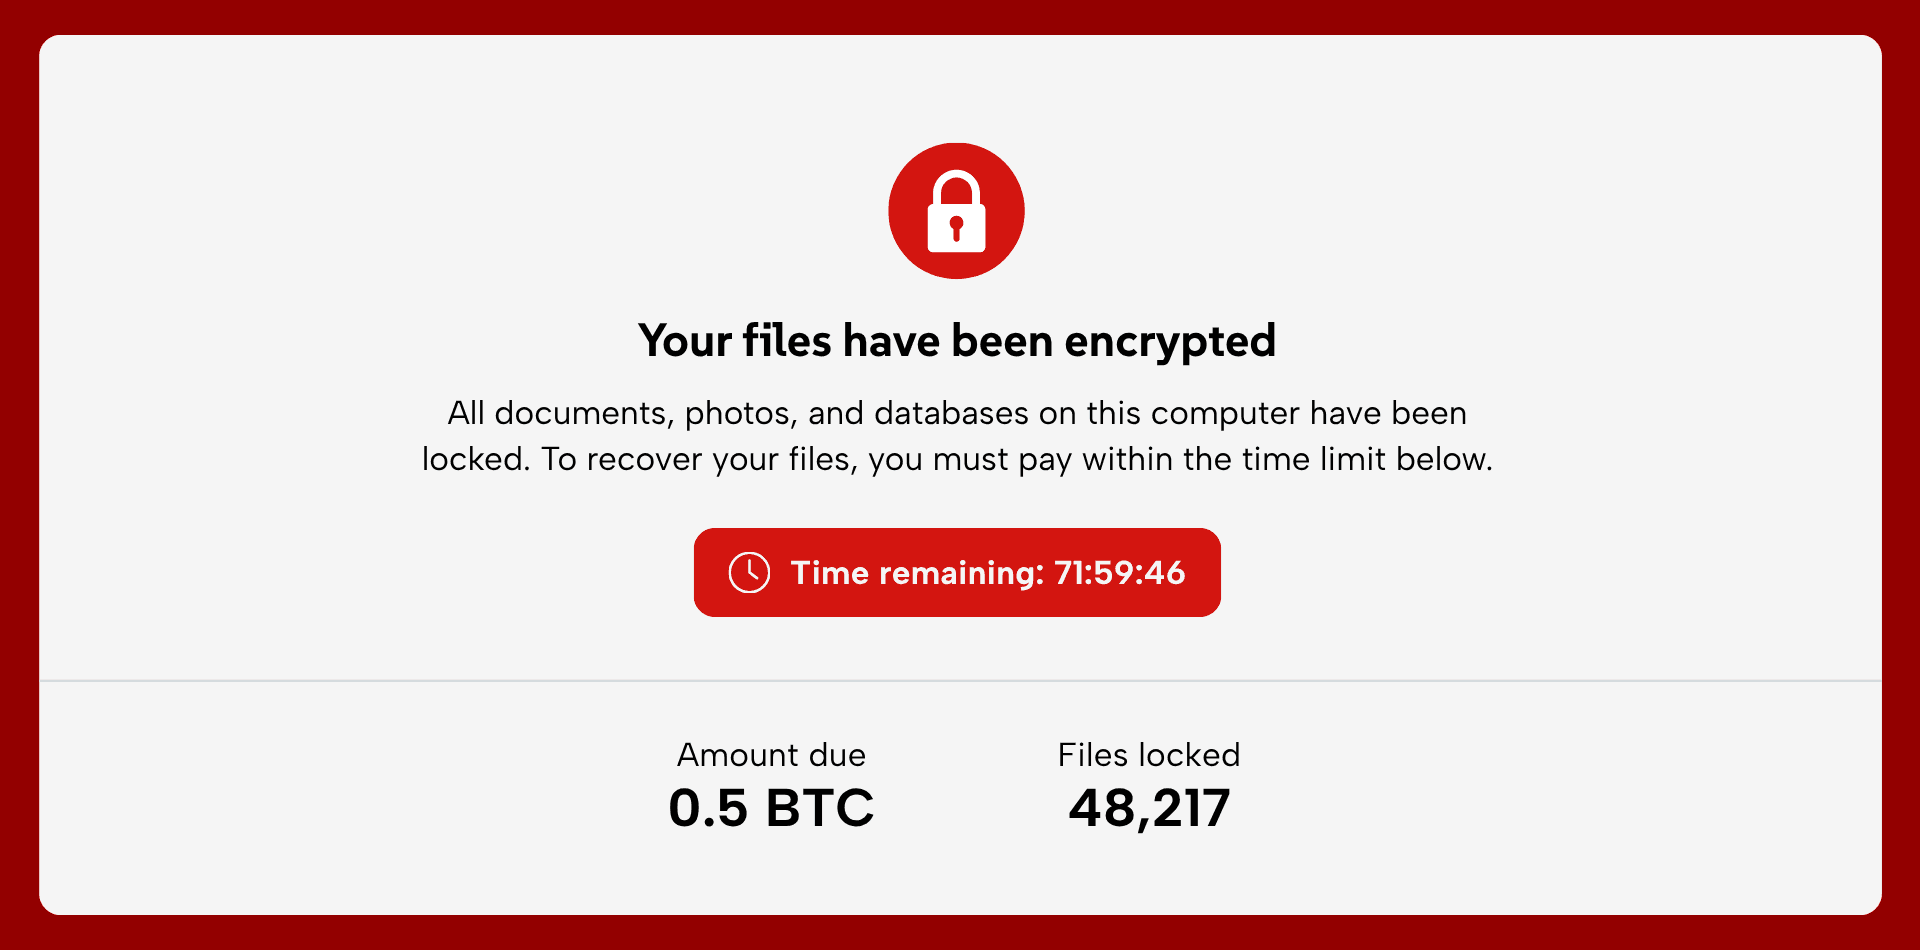
Malware adalah semua software yang dibuat untuk merusak atau membobol sistem, seperti spyware atau trojan. Ransomware adalah jenis yang paling parah: file Anda dikunci, lalu pelaku meminta tebusan untuk membukanya. Serangan tahun 2021 terhadap Colonial Pipeline, salah satu jaringan pipa bahan bakar terbesar di AS, adalah serangan ransomware. Serangan itu memaksa operasinya berhenti dan memicu kelangkaan bahan bakar di beberapa negara bagian di Pantai Timur.
2. Phishing dan social engineering
Phishing adalah pesan palsu, biasanya lewat email, yang terlihat asli, tetapi dibuat untuk mencuri data login atau uang. Phishing adalah salah satu bentuk social engineering, yaitu serangan yang menyasar manusia, bukan sistem. Contoh yang umum adalah email yang seolah-olah dikirim bank atau tim IT Anda. Email itu meminta Anda segera “memverifikasi akun” lewat link yang mengarah ke halaman login palsu.
Baca juga: Phishing Buatan AI: Mengapa Social Engineering Makin Sulit Dideteksi
3. Ancaman orang dalam
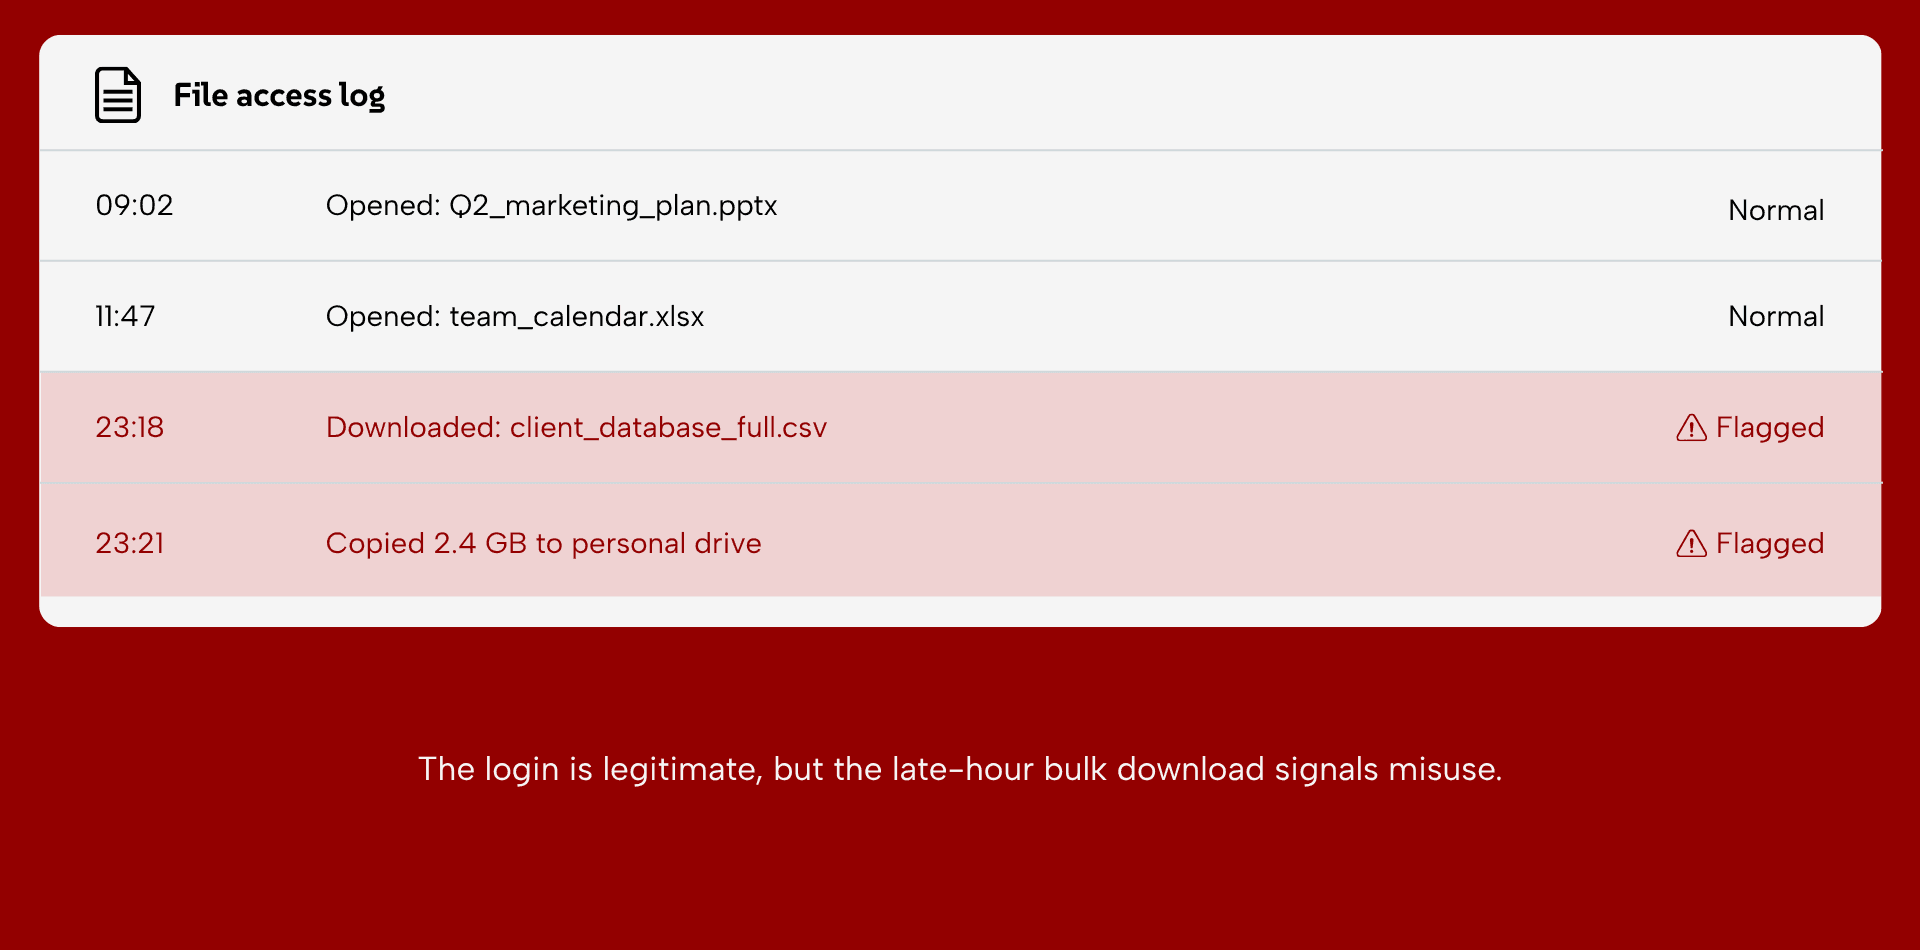
Tidak semua ancaman datang dari luar. Ancaman orang dalam (insider threat) adalah karyawan, kontraktor, atau mitra yang menyalahgunakan aksesnya, baik sengaja maupun tidak. Contohnya, karyawan yang hendak keluar menyalin data klien untuk dibawa ke pesaing. Bisa juga staf yang tidak sengaja mengirim file sensitif lewat email ke orang yang salah.
4. Serangan DoS dan DDoS
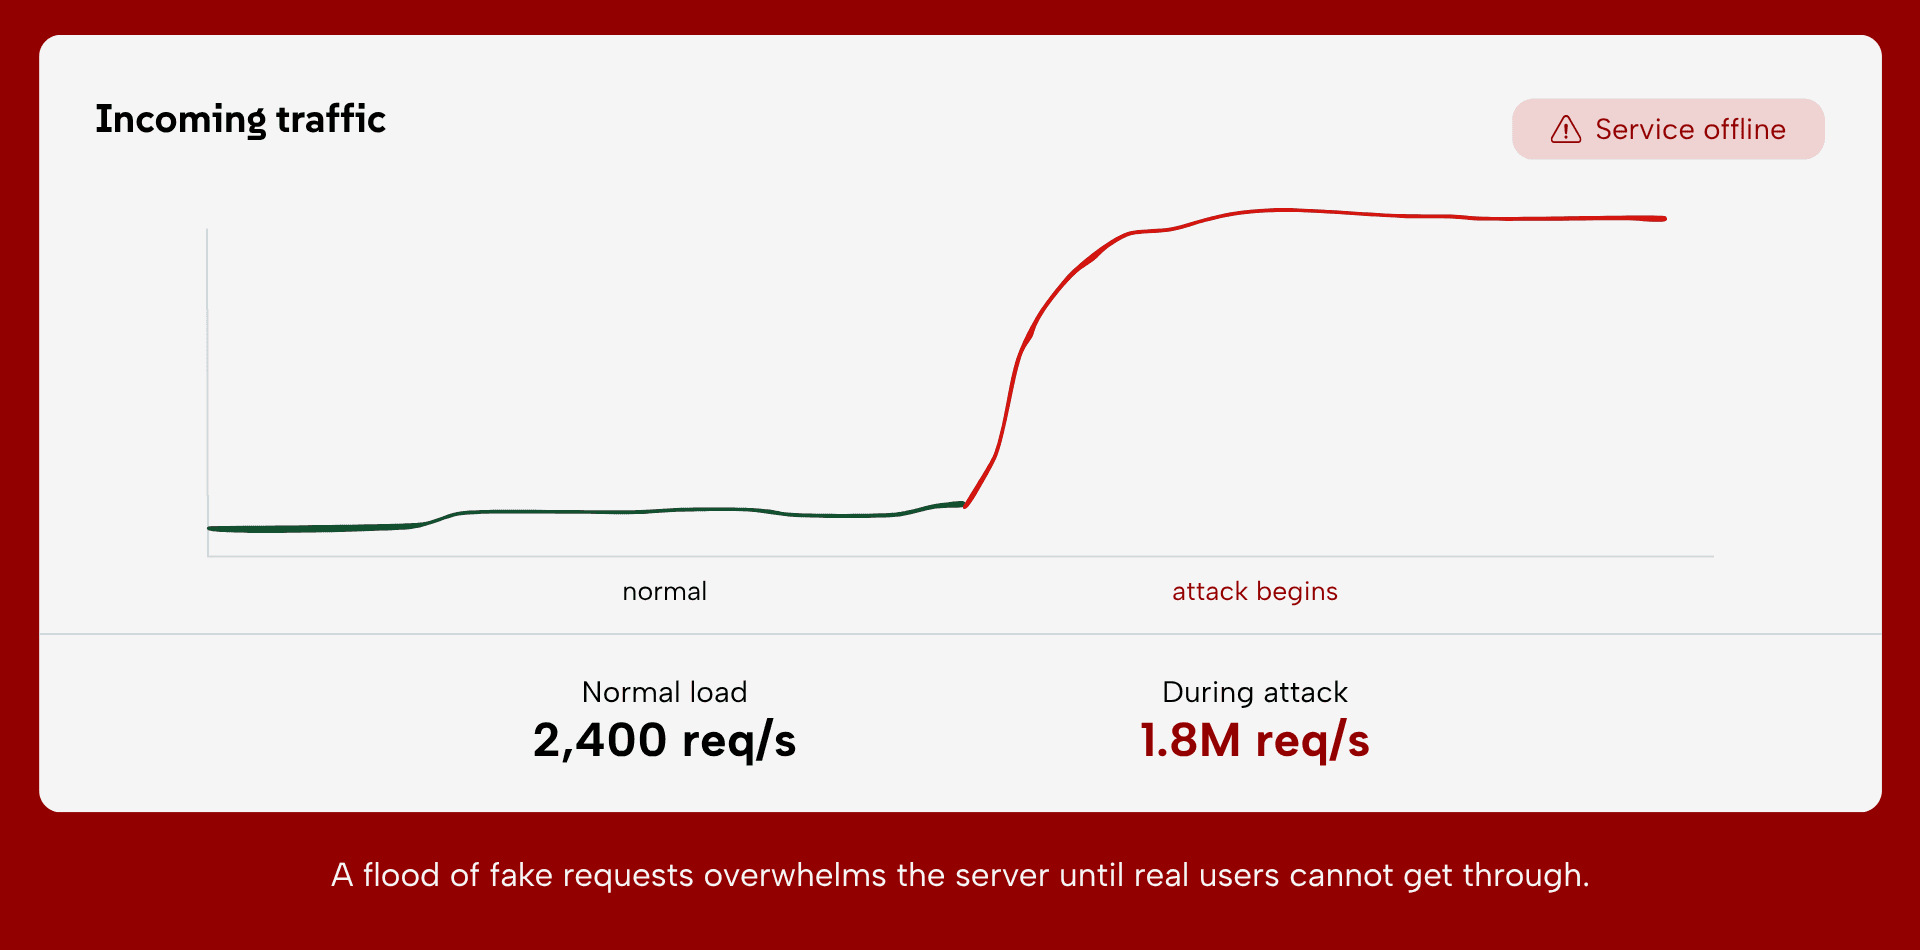
Serangan denial-of-service (DoS) membanjiri sistem dengan lalu lintas data sampai sistem itu tumbang. Versi terdistribusinya (DDoS) mengirim banjir lalu lintas itu dari banyak komputer sekaligus sehingga lebih sulit diblokir. Tujuannya bukan mencuri data, melainkan membuat sistem offline, kadang disertai tuntutan pembayaran.
5. Cryptojacking
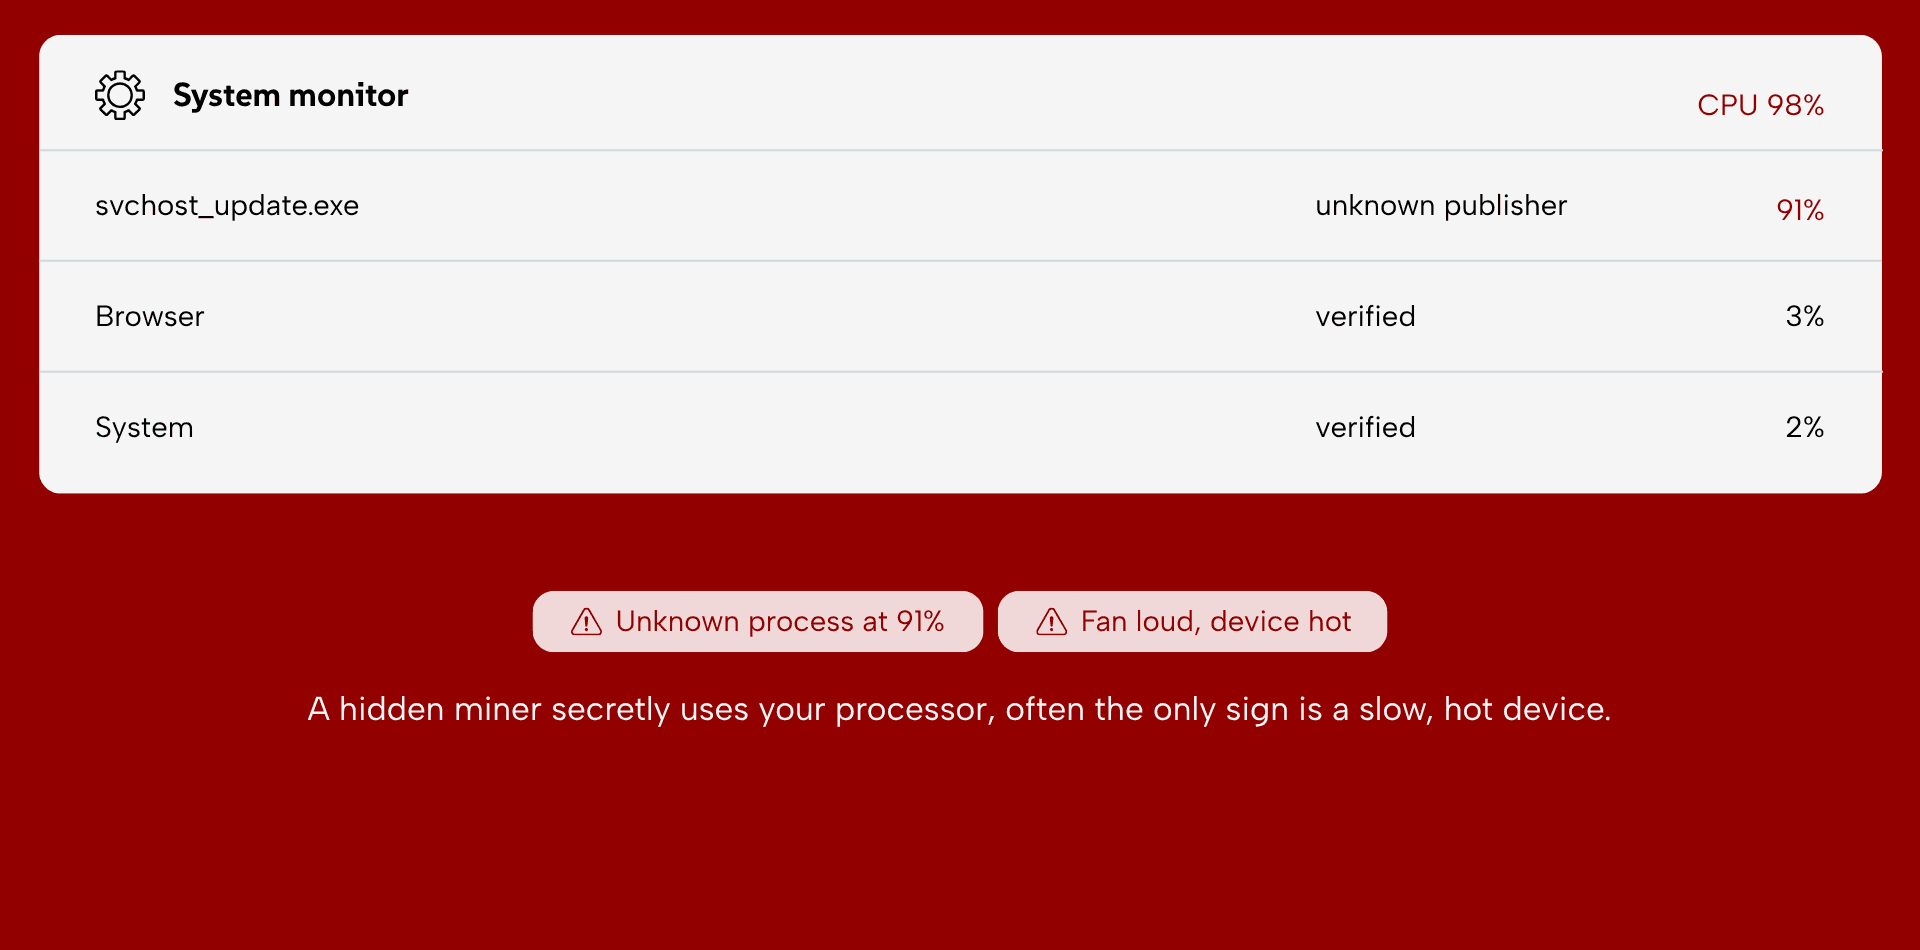
Cryptojacking diam-diam memakai sistem Anda untuk menambang mata uang kripto bagi penyerang. Serangan ini jarang mencuri data, jadi sering tidak ketahuan. Namun, kinerja sistem jadi lambat, dan biaya listrik serta hardware ikut naik. Makin lama tidak terdeteksi, makin besar keuntungan penyerang.
6. Advanced persistent threat (APT)
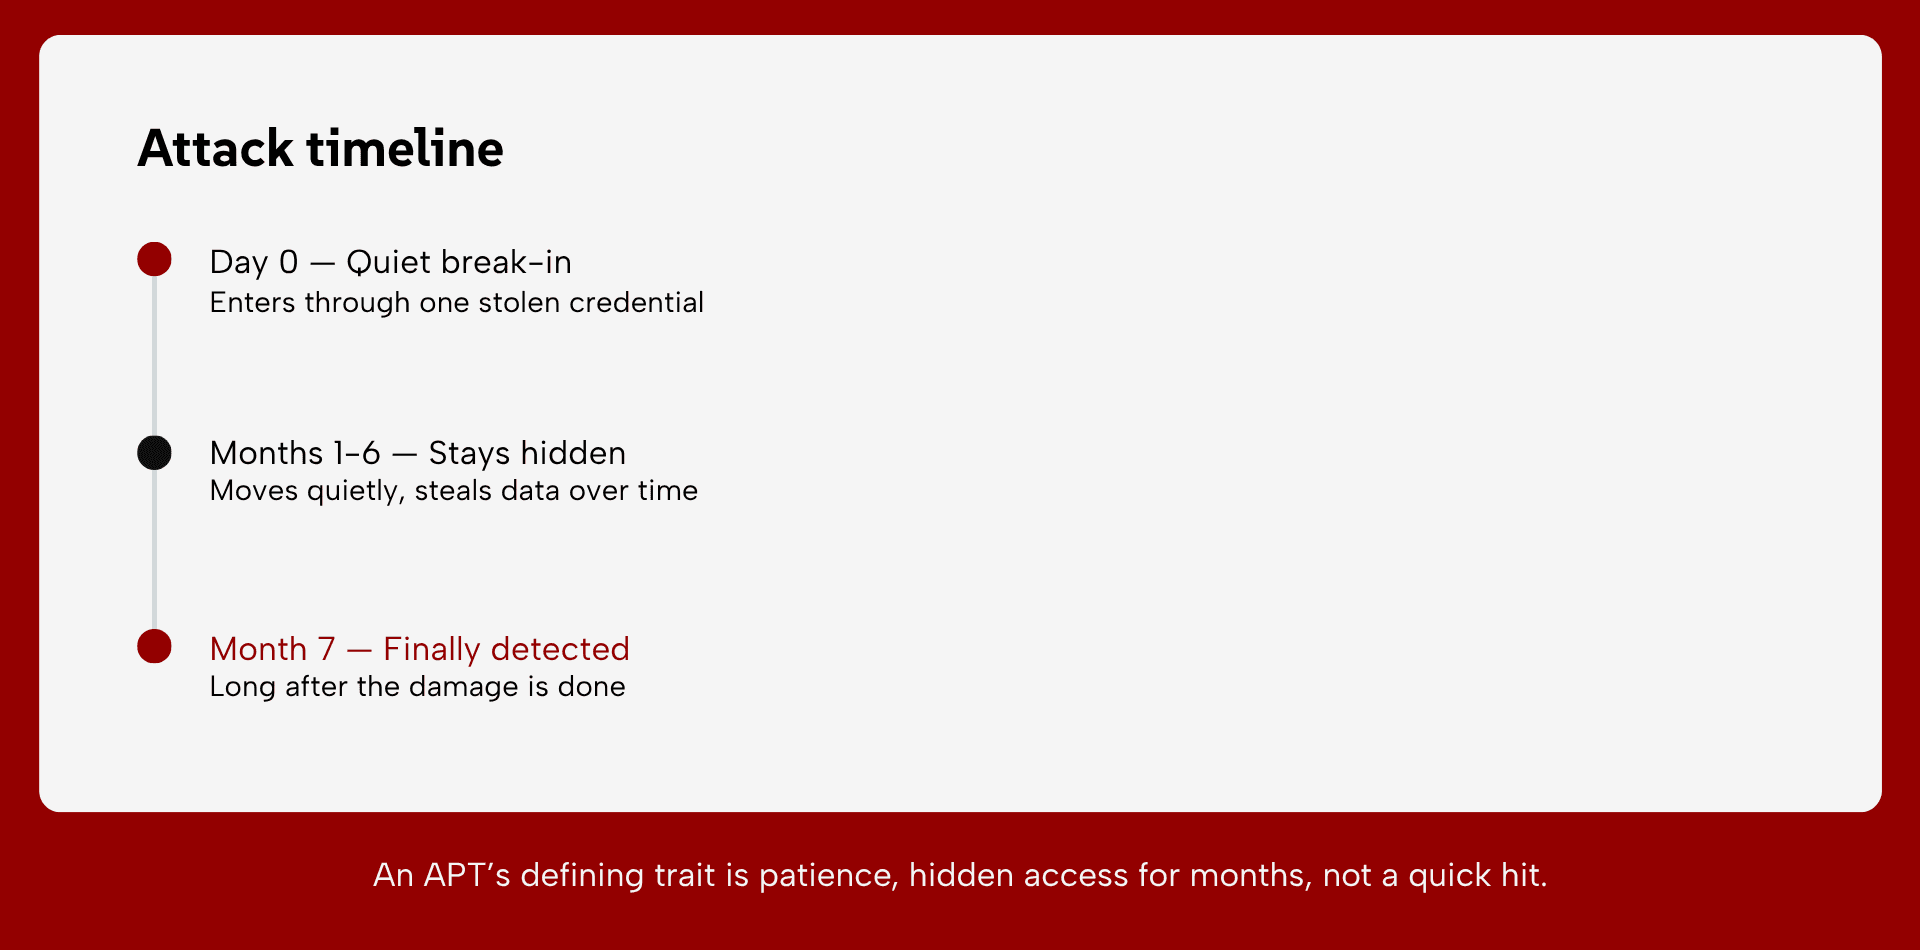
APT adalah serangan jangka panjang oleh kelompok terampil bermodal besar yang membobol masuk, lalu bersembunyi di jaringan selama berbulan-bulan sambil terus mencuri data. Sasarannya biasanya pemerintahan, sektor keuangan, dan infrastruktur kritis. Mendeteksinya butuh pemantauan tanpa henti.
7. Ancaman berbasis AI dan ancaman baru lainnya
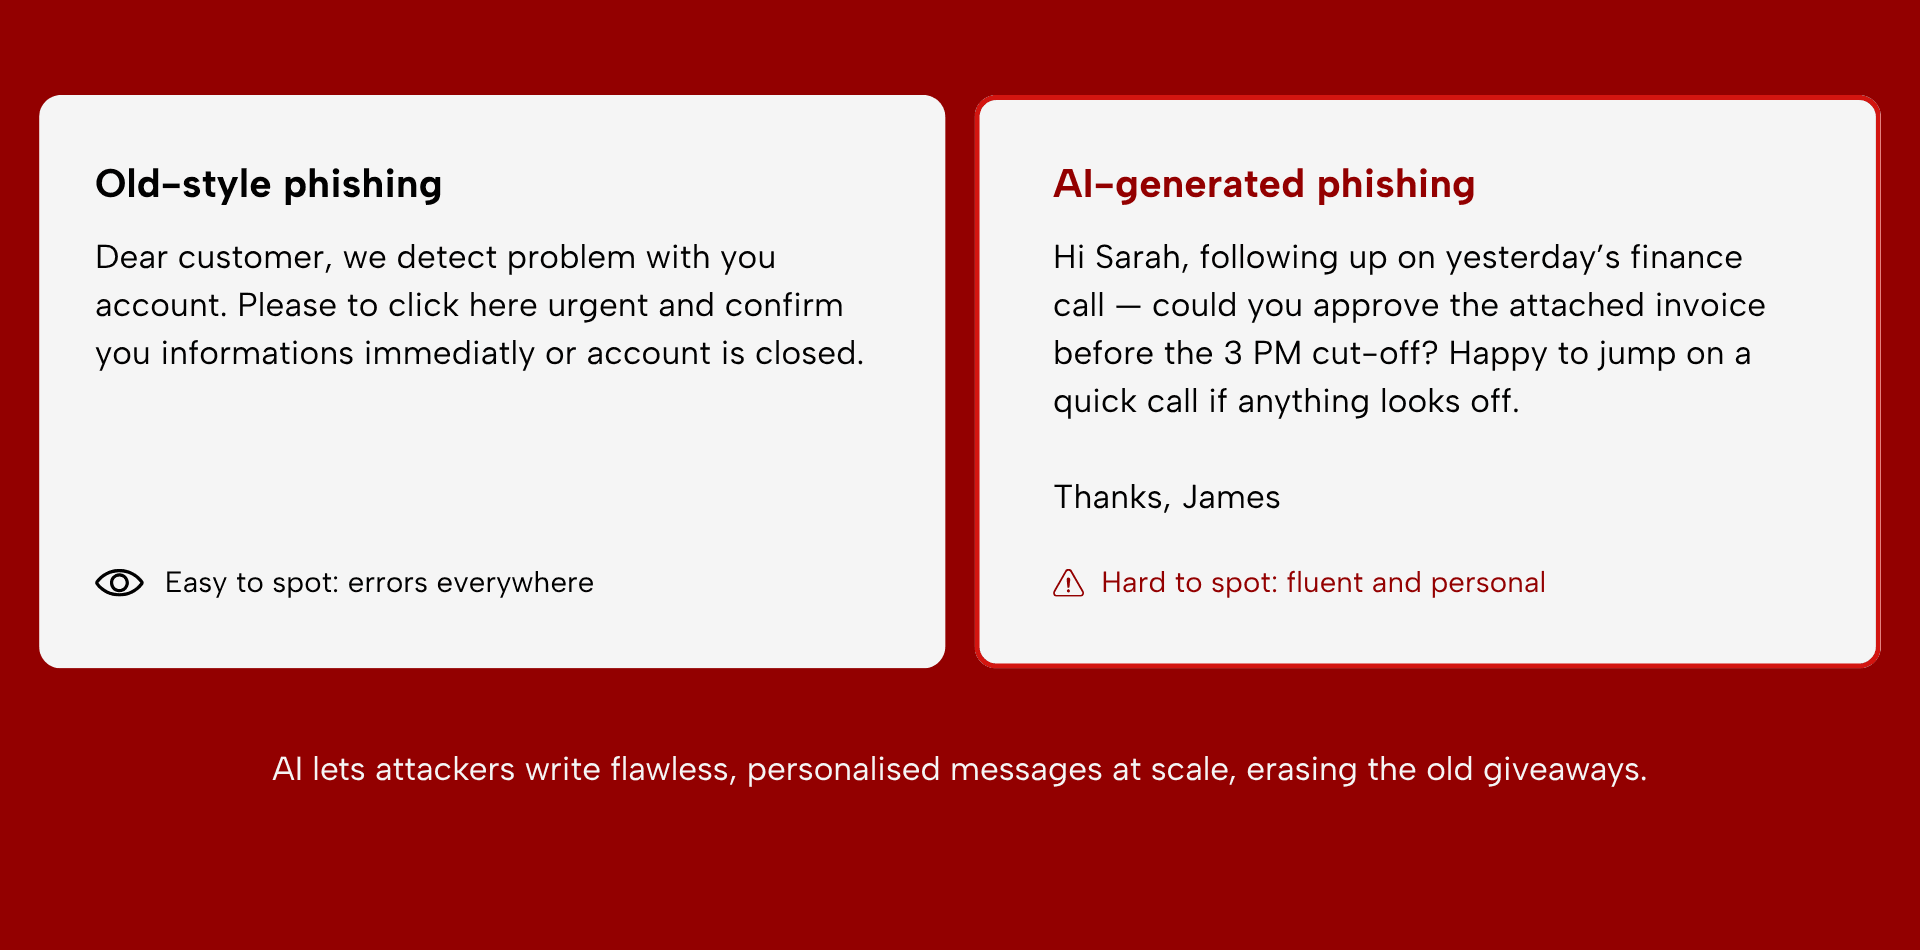
Kini penyerang memakai AI untuk menulis phishing yang meyakinkan, membuat deepfake, dan menjalankan serangan dalam skala besar. Risiko yang lebih baru adalah “harvest now, decrypt later”: data dicuri hari ini, disimpan, lalu didekripsi begitu komputer kuantum mampu membobol enkripsi yang melindunginya. Keduanya menunjukkan hal yang sama: ancaman terus berkembang, dan pertahanan harus bisa mengimbanginya.
Mitos keamanan siber yang membahayakan Anda
Sebagian keyakinan paling umum tentang keamanan siber justru paling berbahaya karena memberi rasa aman yang palsu. Berikut lima mitos yang perlu diluruskan.
“Bisnis kecil bukan sasaran”
Penyerang justru sering memilih bisnis kecil karena pertahanannya lebih lemah. Hiscox Cyber Readiness Report 2025 menemukan bahwa 59% bisnis kecil yang disurvei di tujuh negara mengaku pernah terkena serangan siber dalam setahun terakhir. Ukuran perusahaan tidak melindungi Anda. Dalam banyak kasus, justru sebaliknya.
“Password yang kuat sudah cukup”
Password yang kuat memang membantu, tetapi tetap bisa dicuri lewat phishing, malware, atau kebocoran data. Kalau berdiri sendiri, password hanyalah satu kunci di satu pintu. Multi-factor authentication jauh lebih penting karena password curian saja tidak cukup untuk masuk.
“Antivirus sudah melindungi semuanya”
Antivirus mendeteksi malware yang sudah dikenal, tetapi tidak bisa menghentikan sebagian besar ancaman modern sendirian. Phishing, penyalahgunaan akses oleh orang dalam, dan serangan zero-day semuanya lolos dari antivirus. Perlindungan nyata datang dari lapisan-lapisan yang bekerja bersama, bukan dari satu tool yang mengerjakan semuanya.
“Keamanan hanya urusan tim IT”
Sebagian besar kebocoran data melibatkan tindakan manusia, misalnya satu klik pada email phishing. Karena itu, keamanan adalah tanggung jawab semua orang, dari meja resepsionis sampai ruang rapat Direksi. Kalau celahnya ada pada manusia, kemampuan teknologi pun terbatas.
“Cukup dipasang sekali, lalu selesai”
Ancaman terus berubah, dan pertahanan yang berhasil tahun lalu belum tentu mampu bertahan hari ini. Kerentanan baru muncul setiap hari, dan sistem yang belum di-patch termasuk jalan masuk paling mudah. Keamanan bukan pengaturan sekali jadi, melainkan praktik berkelanjutan: memantau, memperbarui, dan meninjau.
Praktik yang benar-benar menurunkan risiko
Setelah mitos-mitos itu diluruskan, muncul satu pertanyaan sederhana: apa yang sebenarnya berhasil?
Tak ada organisasi yang bisa menghapus risiko sepenuhnya, tetapi segelintir kebiasaan yang dijalankan dengan baik menghentikan sebagian besar serangan. Lima kebiasaan berikut memberi perlindungan paling besar untuk usaha yang dikeluarkan:
1. Wajibkan multi-factor authentication
Multi-factor authentication (MFA) meminta bukti identitas kedua selain password, misalnya kode sekali pakai atau ketukan di ponsel Anda. Kalaupun password Anda dicuri, password itu saja tidak cukup untuk masuk.
Studi Google tahun 2019 menemukan bahwa kode SMS sederhana yang dikirim ke ponsel membantu memblokir 100% serangan bot otomatis dan 96% serangan phishing massal. Namun, untuk serangan yang ditargetkan, angkanya hanya 76%. Notifikasi di perangkat dan security key memberi hasil yang lebih baik lagi. Itu sebabnya kini kebanyakan layanan besar menyediakan MFA.
2. Rutin pasang patch dan pembaruan
Banyak serangan mengeksploitasi celah yang sudah diketahui dan sebenarnya sudah ditutup lewat patch. Dengan selalu memperbarui software, celah itu tertutup sebelum ditemukan penyerang. Kalau bisa, otomatiskan pembaruan agar tidak ada yang terlewat.
3. Terapkan hak akses minimum
Berikan akses hanya sebatas yang dibutuhkan peran seseorang, tidak lebih. Misalnya, akun tim marketing seharusnya tidak bisa membuka data pembayaran pelanggan. Dengan begitu, kalau satu akun dibobol, kerusakannya tetap terbatas dan tidak menyebar. Tinjau hak akses secara rutin, lalu cabut aksesnya saat seseorang pindah peran atau keluar.
4. Latih staf agar bisa mengenali ancaman
Sebagian besar kebocoran data melibatkan tindakan manusia, jadi kesadaran keamanan adalah salah satu pertahanan terkuat Anda. Pelatihan rutin membantu staf mengenali phishing dan penipuan sebelum menimbulkan kerugian. Tujuannya adalah membentuk tim yang menganggap keamanan sebagai bagian dari pekerjaannya.
5. Rencanakan penanganan insiden sebelum terjadi
Anggap kebocoran data pasti terjadi, lalu tentukan cara meresponsnya dari sekarang. Rencana yang jelas, lengkap dengan siapa mengerjakan apa, membatasi kerusakan dan mempercepat pemulihan. Pemulihan paling cepat dicapai tim yang sudah berlatih sebelumnya.
Mulai membangun keamanan yang dibutuhkan organisasi Anda
Praktik di atas bukan checklist yang cukup dikerjakan sekali. Semuanya adalah kebiasaan yang terus dijalankan karena ancaman di baliknya tak pernah berhenti berubah.
Keamanan siber dibangun sebagai bagian dari sistem Anda dan dipelihara dari waktu ke waktu. Organisasi yang berhasil tidak memulainya dengan membeli tool. Mereka mulai dengan memahami aset yang dimiliki, menemukan titik rawan, lalu memperbaiki hal paling penting lebih dulu.
Cara ini lebih sulit daripada membeli produk, tetapi hanya cara inilah yang bertahan lama. Pendekatan ini juga butuh keahlian nyata, mulai dari pemantauan siang dan malam sampai pengujian langsung. Hanya sedikit tim yang sanggup menangani semuanya sendiri.
Inilah yang Zentara kerjakan. Kami membantu organisasi di lingkungan berisiko tinggi membangun keamanan yang tahan lama. Kami melakukannya lewat Managed SOC yang memantau dan merespons 24/7, serta VAPT yang menguji pertahanan Anda dengan cara penyerang sungguhan.
Kalau Anda masih menimbang dari mana harus mulai, hubungi tim kami untuk memetakan langkah pertama Anda.