Security operations · Deteksi proaktif
Threat hunting: cari penyerang yang tidak memicu alert.
Anggap penyerang sudah masuk. Lalu temukan jejaknya.
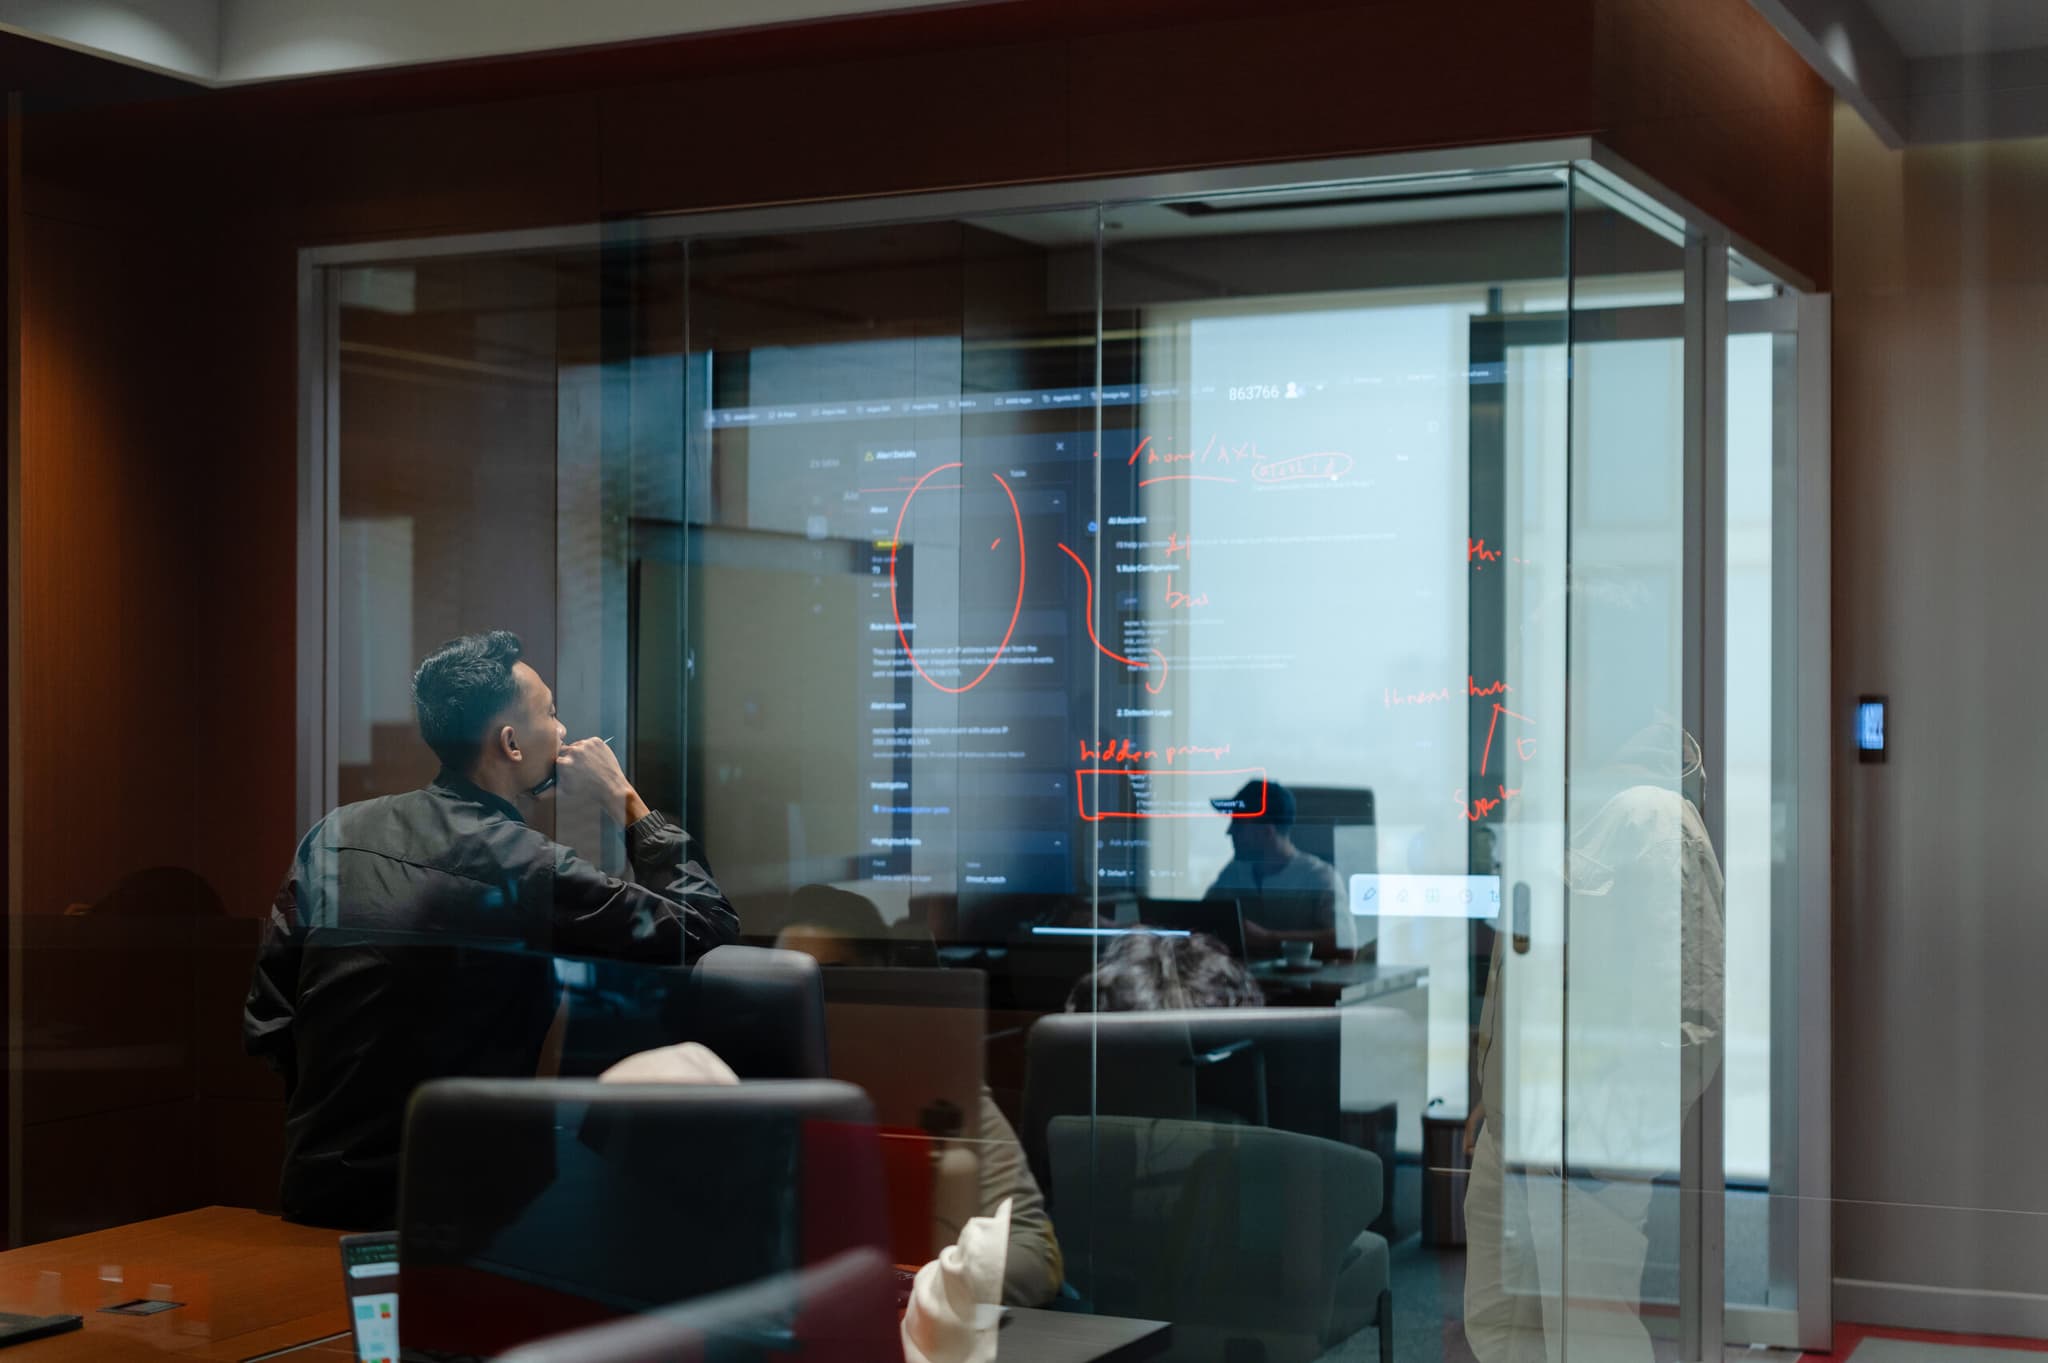
Layanan threat hunting Zentara adalah pencarian berbasis hipotesis oleh tim SOC kami: dibantu AI, dipetakan ke MITRE ATT&CK, dan dijalankan di telemetri Anda sendiri. Sasarannya penyerang yang selalu lolos dari alert.
5–10
Hipotesis yang diuji dan diberi kesimpulan per siklus
≥30%
Target penurunan dwell time di siklus pertama
40–60
Query & playbook yang diserahkan dalam setahun
Celah
Alert menunggu dipicu. Hunter aktif mencari.
Studi industri tentang dwell time (lama penyerang bersembunyi sebelum ketahuan) menunjukkan jarak antara intrusi dan penemuannya dihitung dalam bulan, bukan menit. Penyebabnya, serangan yang patut diwaspadai memang dirancang agar tidak memicu alert.
Ambang batas alert
Deteksi otomatis hanya bereaksi pada pola yang sudah dikenalnya. Taktik baru penyerang, teknik living-off-the-land, dan kampanye yang bergerak pelan tetap berada di bawah ambang itu, entah sampai kapan.
Penyerang yang senyap
Serangan APT, aksi orang dalam (insider), dan lateral movement sengaja dirancang agar terlihat seperti operasional biasa. Tidak ada alert bukan berarti aman: tidak menemukan bukti bukan berarti ancamannya tidak ada.
Klaim aman tanpa bukti
Saat Direksi atau regulator menanyakan apakah sistem sudah dibobol, dashboard yang sepi bukan jawaban. Jawabannya hanya pencarian yang terdokumentasi.
Tiga pertanyaan yang diajukan setiap hunting
“Kalau ada yang sudah masuk, di mana posisinya sekarang?”
Hipotesis dari aset paling kritis dan profil ancaman Anda
“Seperti apa jejak trafiknya di telemetri kami?”
Query kustom di SIEM dan EDR Anda, bukan bawaan vendor
“Bisakah kami membuktikan apa yang ditemukan, dan apa yang tidak?”
Temuan dengan tingkat keyakinan dan bukti, dipetakan ke ATT&CK
Tidak ada alert bukan berarti tidak ada penyerang.
Siklus hunting
Lima langkah. Setiap siklus.
Berbasis hipotesis dan dibantu AI, mengikuti MITRE ATT&CK dan Pyramid of Pain. Sasarannya indikator yang mahal untuk diganti penyerang.
Penyusunan hipotesis
5–10 hipotesis per siklus, disusun dari profil ancaman industri Anda, threat intelligence terkini, dan aset yang benar-benar ada di lingkungan Anda. Bukan checklist generik.
Pengayaan data
Telemetri dari log, endpoint, jaringan, dan cloud Anda dikumpulkan lalu dinormalisasi. Triage berbasis AI menyaring noise sebelum hunter sempat menghabiskan waktu untuknya.
Hunting
Query KQL dan Sigma kustom dijalankan di SIEM dan EDR Anda, lalu dikorelasikan dengan feed threat intelligence yang aktif. Hunter yang memegang kemudi, otomasi yang mengerjakan bagian beratnya.
Validasi & pemetaan
Setiap temuan diverifikasi silang, diberi skor tingkat keparahan, dan dipetakan ke MITRE ATT&CK. Tiap hipotesis diberi kesimpulan: tervalidasi, terbantah, atau dilanjutkan ke siklus berikutnya. Terbantah pun tetap dihitung sebagai hasil.
Serah terima
Query, playbook ringkas, dan sesi debrief bersama para hunter. Temuan menjadi masukan bagi detection engineering, sehingga tiap hunting memperkuat hunting berikutnya.
Dipercepat oleh Agent ODYSSEY
Setiap hunting Zentara dijalankan bersama ODYSSEY, dengan agent threat hunting yang ikut bekerja di dalam siklus. Agent ini menyusun hunting berbasis hipotesis dari ATT&CK dan mencatat tiap hunting ke memori bersama, sehingga siklus berikutnya selalu dimulai lebih cerdas. Lihat cara kerja agent-nya →
Yang Anda terima
Setiap hipotesis punya kesimpulan.
Tervalidasi, terbantah, atau dilanjutkan. Hunting yang tidak menemukan apa-apa pun tetap membuktikan sesuatu. Laporannya ditulis agar auditor, anggota Direksi, atau karyawan baru Anda bisa menelusuri ulang langkah demi langkah.
Daftar hipotesis · Siklus Q3
Disiapkan untuk: · 214 GB telemetri · 31 hari
Serah terima deteksi: Sigma (cuplikan)
title: WMI Lateral Movement from Finance Subnet
status: experimental        # ZTR-TH-Q3-018
logsource:
  product: windows
  service: wmi
detection:
  selection:
    EventID: 5861
    SourceNetwork|startswith: '10.24.'
condition: selectionLaporan hunting
Ringkasan eksekutif ditambah laporan detail. Setiap temuan didukung bukti dan dipetakan ke ATT&CK, ditulis agar lolos audit.
10–20 query kustom per siklus
KQL dan Sigma, ditulis khusus untuk lingkungan Anda dan diserahkan agar bisa dipakai ulang tim internal. Total 40–60 dalam setahun.
Playbook ringkas
Playbook respons yang bisa diulang untuk skenario yang penting: tanda awal ransomware, risiko dari orang dalam, dan penyalahgunaan kredensial.
Sesi debrief
Para hunter menjelaskan kepada tim Anda: apa saja temuannya, apa saja yang sudah dipastikan tidak ada, dan apa yang perlu dipantau berikutnya.
Hunting selesai. Kapabilitasnya tetap di tim Anda.
Frekuensi
Tiga tempo. Satu metodologi.
Semua pilihan frekuensi memakai siklus hunting yang sama. Bedanya ada di seberapa sering siklus itu berputar, dan seberapa banyak hasilnya bertambah.
Core
Hunting kuartalan
Pengecekan dasar: pencarian terdokumentasi setiap kuartal, dengan laporan standar.
- Siklus hunting kuartalan
- Laporan eksekutif & detail
- Serah terima query
Edge
Rekomendasi kamiHunting bulanan
Penyempurnaan berkelanjutan: hipotesis makin tajam dari bulan ke bulan.
- Semua yang ada di Core
- Siklus hunting bulanan
- Pustaka playbook lengkap
- Umpan balik ke detection engineering
Apex
Hunting mingguan
Untuk institusi dengan tim keamanan yang matang dan SOC sendiri.
- Semua yang ada di Edge
- Tempo hunting mingguan
- Integrasi dengan SOC Anda
- Dukungan kuartalan rutin
Setiap pilihan frekuensi dimulai dengan workshop kebutuhan yang sama. Ruang lingkup dan harga ditetapkan di sana, secara tertulis.
Mulai dari satu siklus
Satu siklus hunting. Kesimpulan untuk setiap hipotesis.
Cukup akses read-only dan log tiga puluh hari. Empat sampai enam minggu kemudian, Anda memegang temuan yang didukung bukti, query kustom, dan playbook yang menjadi milik tim Anda, apa pun hasil hunting-nya.
Aturan main
Yang kami butuhkan. Yang tidak akan kami lakukan.
Threat hunting bergantung pada kepercayaan dan telemetri. Keduanya kami sepakati sebelum query pertama dijalankan.
Platform Anda, bukan platform kami
Kami menjalankan hunting langsung di SIEM dan EDR Anda, dengan akses read-only lewat VPN yang aman. Tidak ada yang perlu dibeli, dipasang, atau diubah.
Log tiga puluh hari untuk memulai
Itu batas minimum telemetri agar siklus pertama bermakna. Kalau kurang dari itu, kami sampaikan terus terang dan menyusun ruang lingkup apa adanya.
Hunting bukan remediasi
Jika hunting menemukan intrusi yang masih aktif, keputusan isolasi (containment) ada di tangan Anda. Kami langsung mengeskalasi dengan bukti, dan tim penanganan insiden bekerja dengan ruang lingkupnya sendiri.
Update mingguan, tanpa kejutan
Selama siklus berjalan, Anda menerima laporan progres tiap minggu. Laporan akhir tidak akan memuat temuan yang baru pertama kali Anda dengar.
Susun program keamanan Anda
Layanan pelengkap
Managed SOC
Hunting berjalan per periode, sedangkan SOC berjaga terus-menerus. Temuan yang tervalidasi menjadi rule deteksi dalam pemantauan Anda yang berjalan 24/7.
Incident response & forensik digital
Saat hunting menemukan intrusi aktif, tim penanganan insiden mengambil alih atas persetujuan Anda. Cakupannya: isolasi, forensik, dan disiplin chain of custody (rantai pengamanan barang bukti).
VAPT (vulnerability assessment & penetration testing)
Temuan offensive security menjadi bahan baku hunting: jalur serangan yang dibuktikan tim red team kami menjadi hipotesis yang dikejar tim hunting.
FAQ
Pertanyaan yang sering diajukan
Jawaban lugas. Kalau pertanyaan Anda belum ada di sini, tanyakan langsung ke kami.
Pemantauan menjawab: apakah baru saja terjadi sesuatu yang sudah kami kenali? Threat hunting menjawab: apakah sudah ada sesuatu yang belum kami kenali di dalam sistem? Alert memang dirancang reaktif. Alert hanya muncul dari signature dan ambang batas yang sudah dikenal. Threat hunting berangkat dari skenario assumed breach (mulai dari posisi penyerang yang sudah di dalam). Hunter mencari taktik penyerang yang tidak pernah memicu alert: teknik living-off-the-land, lateral movement yang pelan, dan aktivitas orang dalam. Keduanya saling melengkapi. Temuan hunting yang tervalidasi menjadi deteksi baru bagi tim yang memantau.
Arahnya berlawanan. Pentest mensimulasikan penyerang yang mencoba masuk, sedangkan threat hunting mencari tahu apakah penyerang sudah ada di dalam. Hasil red team justru menjadi bahan threat hunting: jalur serangan yang sudah terbukti menjadi hipotesis hunting. Jika Anda ingin kedua sisi itu berjalan, katalog offensive security dan siklus hunting kami memang dirancang untuk saling menyerahkan hasil.
Akses read-only ke telemetri Anda (SIEM, endpoint, jaringan, dan log cloud) lewat VPN yang aman, PIC yang ditunjuk, dan riwayat log minimal 30 hari. Kami tidak memasang agent atau mengubah konfigurasi, dan Anda tidak perlu membeli tool apa pun. Jika cakupan log Anda tipis, kami sampaikan sebelum proyek dimulai, bukan di laporan akhir.
Anda langsung kami beri tahu, tanpa menunggu laporan kuartalan. Kami mengeskalasi lengkap dengan bukti, tingkat keparahan, dan rekomendasi langkah isolasi. Keputusan untuk bertindak tetap di tangan Anda. Jika Anda ingin tim kami turun tangan langsung, incident response dan forensik berjalan dengan ruang lingkupnya sendiri. Kontrak hunting tidak akan diam-diam berubah menjadi tagihan incident response.
Ya, serah terima memang tujuannya. Setiap siklus menghasilkan 10–20 query KQL/Sigma kustom dan playbook ringkas yang ditulis untuk lingkungan Anda, total 40–60 artefak dalam setahun. Tim Anda bisa menjalankannya ulang, menyesuaikannya, dan membangun deteksi dari situ. Hunting selesai, kapabilitasnya tetap di tim Anda.
Core (kuartalan) cocok untuk organisasi yang butuh bukti pengecekan tertulis dan gambaran celah deteksi. Edge (bulanan) hasilnya terus bertambah dan menjadi pilihan yang kami rekomendasikan, karena hipotesisnya makin tajam dari bulan ke bulan. Apex (mingguan) cocok untuk institusi dengan SOC internal yang matang dan ingin tempo hunting rutin yang terintegrasi dengan operasional mereka sendiri. Setiap pilihan dimulai dengan workshop kebutuhan yang sama, dan harganya ditetapkan di sana.
Lihat juga
Layanan lain di Security Operations
Jika penyerang sudah di dalam, setiap minggu yang sepi memperbesar risikonya.
Satu siklus menjawabnya: pencarian terdokumentasi di lingkungan Anda, kesimpulan untuk setiap hipotesis, dan query untuk terus memantau. Tentukan ruang lingkup hunting pertama Anda.