Banyak organisasi menganggap DPIA (penilaian dampak Pelindungan Data Pribadi) sekadar dokumen kepatuhan. Regulator kini makin melihatnya dengan cara lain. DPIA baru bernilai kalau risiko yang ditemukannya benar-benar ditangani.
Pada Januari 2026, regulator pelindungan data Prancis (CNIL) mendenda France Travail EUR 5 juta. CNIL menemukan bahwa organisasi itu sudah menyelesaikan DPIA, tetapi banyak langkah pengamanan yang disarankan tidak pernah diterapkan. Penyerang kemudian mengeksploitasi celah itu dan mengakses data milik sekitar 43 juta orang.
Kasus ini memberi pelajaran penting. DPIA bukan berkas yang sekadar diisi sebelum proyek diluncurkan. DPIA harus memandu keputusan, menekan risiko privasi, dan memastikan kontrol yang tepat sudah terpasang sebelum data pribadi diproses.
Apa itu DPIA?
Data Protection Impact Assessment (DPIA) adalah proses terstruktur untuk mengenali dan menekan risiko privasi sebelum data pribadi diproses.
DPIA membantu organisasi memahami bagaimana data pribadi akan dikumpulkan, dipakai, disimpan, dan dibagikan. DPIA juga membantu menilai dampak yang bisa timbul bagi individu, lalu menentukan kontrol yang dibutuhkan untuk menekan risiko itu.
Berbeda dari asesmen risiko umum, DPIA berfokus pada risiko bagi individu, bukan risiko bagi organisasi. DPIA diselesaikan sebelum pemrosesan dimulai dan harus menghasilkan tindakan nyata, bukan sekadar dokumen.
Beda DPIA, PIA, dan audit keamanan
Ketiga istilah ini sering dipakai bergantian, padahal tujuannya berbeda.
DPIA | Privacy impact assessment (PIA) | Audit keamanan | |
Tujuan | Menilai risiko privasi sebelum pemrosesan dimulai | Mengevaluasi dampak privasi secara lebih luas | Memverifikasi kontrol keamanan |
Kapan dipakai | Sebelum pemrosesan berisiko tinggi | Biasanya saat perencanaan proyek | Setelah sistem beroperasi |
Fokus utama | Risiko bagi individu | Praktik dan tata kelola privasi | Efektivitas kontrol keamanan |
Standar | Pasal 35 GDPR, undang-undang privasi nasional | ISO/IEC 29134 | ISO/IEC 27001, NIST CSF |
Pertanyaan kunci | Layakkah pemrosesan ini dilanjutkan? | Apa dampaknya bagi privasi? | Apakah kontrol keamanannya bekerja? |
Kapan DPIA diwajibkan
Tidak semua kegiatan pemrosesan butuh DPIA. Namun, undang-undang privasi umumnya mewajibkannya setiap kali pemrosesan data pribadi berpotensi menimbulkan risiko tinggi bagi individu.
Pemicu wajib menurut GDPR
Pasal 35 GDPR menyebut tiga situasi yang mewajibkan DPIA.
Pemicu | Contoh |
Profiling otomatis yang berdampak signifikan bagi individu | Penilaian kredit, rekrutmen otomatis, penetapan harga asuransi |
Pemrosesan Data Pribadi yang bersifat spesifik dalam skala besar | Rekam medis, data biometrik, keyakinan agama |
Pemantauan area publik dalam skala besar | Jaringan CCTV, sistem pengawasan publik |
Kriteria lain pemrosesan berisiko tinggi
Meski pemicu wajib di atas tidak berlaku, regulator umumnya tetap meminta DPIA jika ada dua atau lebih faktor risiko berikut:
- Profiling atau evaluasi otomatis
- Pengambilan keputusan otomatis
- Pemantauan sistematis
- Pemrosesan Data Pribadi yang bersifat spesifik
- Pemrosesan skala besar
- Penggabungan dataset dari berbagai sumber
- Pemrosesan data anak, karyawan, atau individu rentan lainnya
- Penggunaan teknologi baru atau yang sedang berkembang
- Pemrosesan yang membatasi hak seseorang atau aksesnya ke layanan
Cara melakukan DPIA
Metodenya berbeda-beda di tiap regulator, tetapi sebagian besar DPIA mengikuti proses inti yang sama.
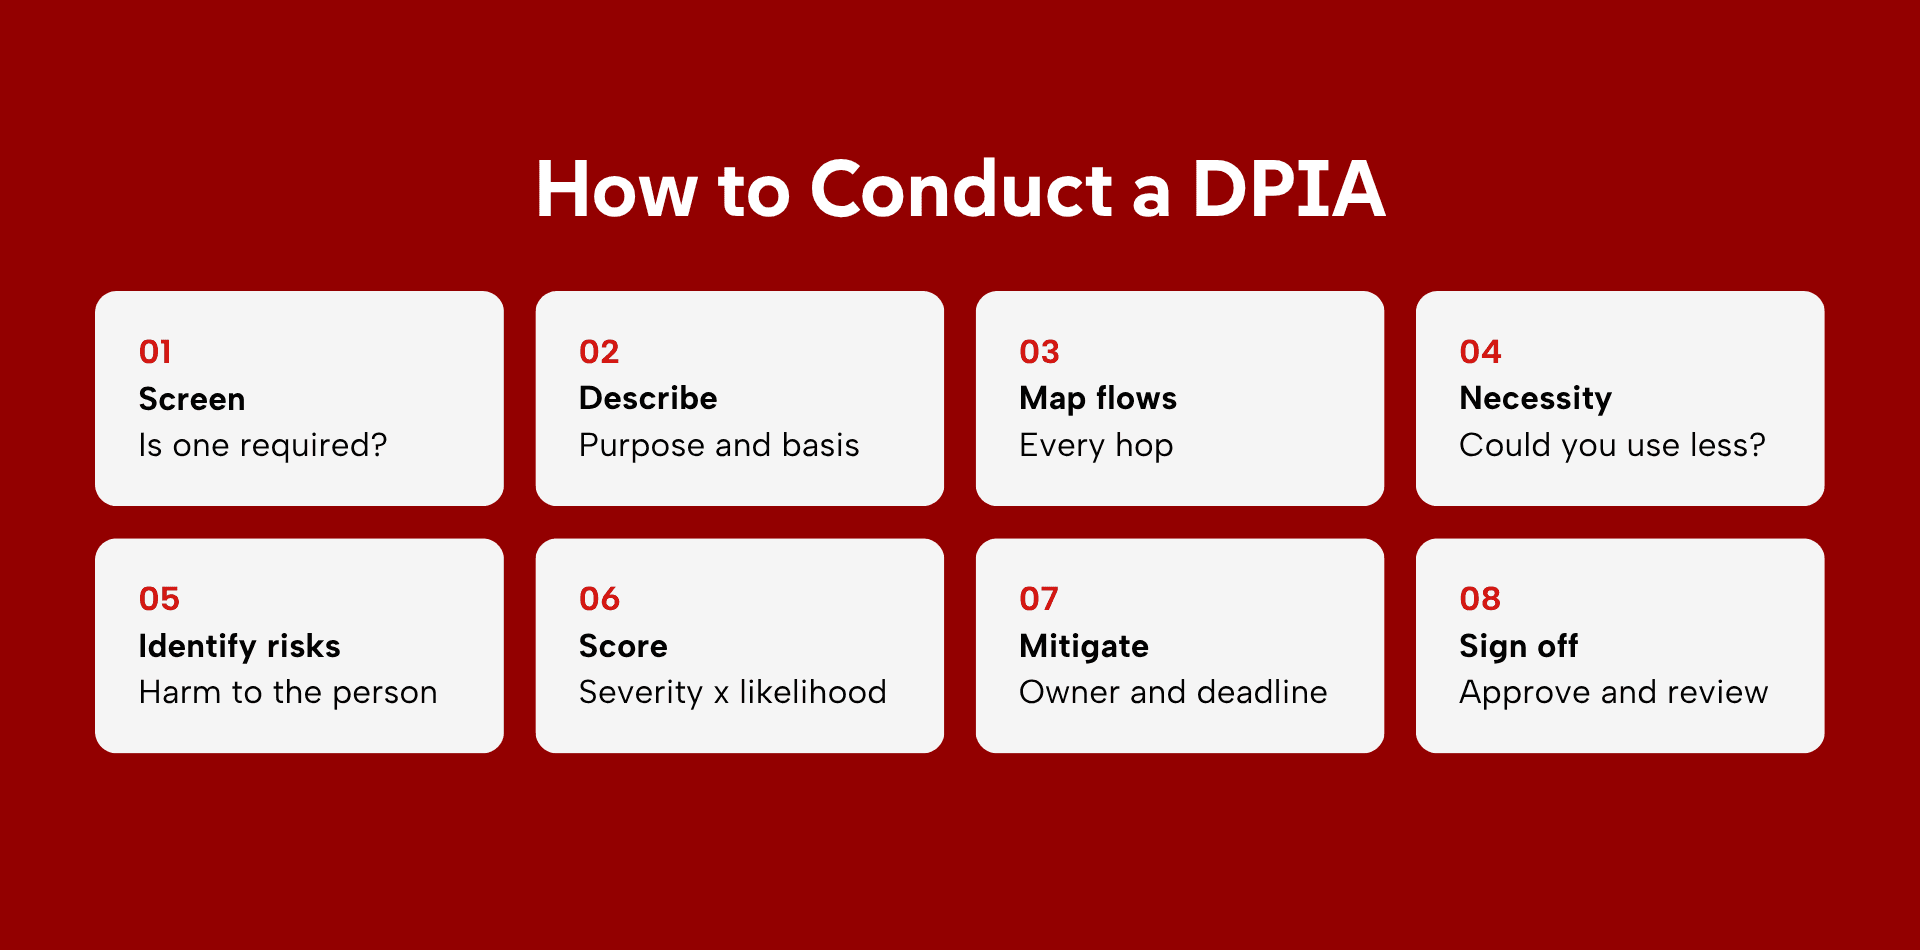
1. Cek apakah DPIA diperlukan
Bandingkan rencana pemrosesan dengan pemicu dari regulasi, panduan yang sudah diterbitkan, dan kriteria internal organisasi Anda. Kalau DPIA ternyata tidak diperlukan, catat keputusan itu beserta alasannya.
2. Uraikan pemrosesannya
Catat data pribadi apa yang akan dikumpulkan, untuk apa, dan apa dasar hukum pemrosesannya. Catat juga siapa penerima datanya, berapa lama data disimpan, dan apakah data akan ditransfer ke luar negeri.
3. Petakan aliran data
Identifikasi semua titik tempat data pribadi dikumpulkan, disimpan, dibagikan, dan dihapus. Masukkan juga layanan cloud, penyedia pihak ketiga, integrasi, sistem backup, dan transfer data lintas negara.
4. Uji kebutuhan dan proporsionalitas
Pertimbangkan apakah semua data yang dikumpulkan benar-benar diperlukan. Bisakah tujuan yang sama dicapai dengan lebih sedikit data pribadi, atau dengan data yang sudah dipseudonimisasi?
5. Kenali risiko bagi individu
Fokus pada dampak pemrosesan bagi orang-orang yang datanya diproses. Contohnya pencurian identitas, kerugian finansial, diskriminasi, rusaknya reputasi, atau risiko terhadap keselamatan fisik.
6. Beri skor tingkat risiko
Nilai kemungkinan dan tingkat keparahan setiap risiko yang ditemukan dengan metode skor yang konsisten. Cara ini membantu Anda memprioritaskan risiko yang butuh kontrol tambahan.
7. Tetapkan langkah mitigasi
Tentukan kontrol teknis dan organisasional yang dibutuhkan untuk menekan setiap risiko. Setiap mitigasi harus punya penanggung jawab yang jelas, jadwal penerapan, dan target hasil. Kalau risiko residual masih tinggi setelah mitigasi, GDPR mewajibkan organisasi berkonsultasi dengan otoritas pengawas yang berwenang sebelum melanjutkan.
8. Setujui, tinjau, dan pelihara DPIA
DPIA bukan pekerjaan sekali jadi. DPIA perlu ditinjau ulang setiap kali ada perubahan besar pada sistem, kegiatan pemrosesan, teknologi, atau operasional bisnis.
Memilih metode skor risiko
Metode skor risiko yang konsisten membantu organisasi memprioritaskan risiko privasi dan membandingkan asesmen antarproyek. Beberapa framework yang sudah diakui bisa membantu proses ini.
1. Metode CNIL
Regulator pelindungan data Prancis (CNIL) menyediakan metode DPIA yang banyak dipakai. Metode ini menilai setiap risiko dari dua faktor, yaitu kemungkinan dan tingkat keparahan, dengan skala empat tingkat dari dapat diabaikan sampai maksimum.
Framework ini juga memperhitungkan dampak yang bisa timbul bagi individu, termasuk kerugian fisik, finansial, dan reputasi. Karena dilengkapi panduan gratis dan software pendukung, metode ini sering jadi titik awal praktis bagi organisasi yang baru pertama kali menjalankan DPIA.
2. ISO/IEC 29134
ISO/IEC 29134 memberi panduan internasional untuk menjalankan privacy impact assessment. Standar ini sangat berguna bagi organisasi yang sudah mengikuti ISO 27001 atau sedang menerapkan ISO/IEC 27701, karena istilah dan proses tata kelolanya selaras.
Berbeda dari metode CNIL, ISO/IEC 29134 cocok untuk menilai sistem informasi yang lebih luas, bukan kegiatan pemrosesan satu per satu.
3. NIST Cybersecurity Framework
NIST Cybersecurity Framework (NIST CSF) bukan metode DPIA, tetapi melengkapinya.
Setelah risiko privasi teridentifikasi, NIST CSF membantu organisasi memilih dan menyusun kontrol keamanan di enam fungsi intinya: Govern, Identify, Protect, Detect, Respond, dan Recover.
Ingat, NIST CSF berfokus pada risiko keamanan siber, sedangkan DPIA berfokus pada risiko privasi. Keduanya paling efektif jika dipakai bersama, bukan untuk saling menggantikan.
Baca juga: Apa Itu NIST Cybersecurity Framework (CSF)?
Aturan DPIA di tiap yurisdiksi
Undang-undang privasi di berbagai negara punya pendekatan berbeda terhadap DPIA, tetapi tujuannya sama: mengenali dan menekan pemrosesan berisiko tinggi sebelum data pribadi dipakai.
Indonesia
Menurut UU No. 27/2022 tentang Pelindungan Data Pribadi (UU PDP), organisasi wajib menjalankan DPIA jika pemrosesan berpotensi menimbulkan risiko tinggi bagi individu. Contohnya pengambilan keputusan otomatis, pemrosesan Data Pribadi yang bersifat spesifik, pemrosesan skala besar, serta pemantauan atau evaluasi yang sistematis.
Masa transisi dua tahun berakhir pada 17 Oktober 2024, jadi kewajiban DPIA kini sudah berlaku penuh. Organisasi yang tidak patuh bisa dikenai sanksi administratif hingga 2% dari pendapatan tahunan.
Kalau organisasi Anda memproses data pribadi berisiko tinggi, DPIA seharusnya sudah menjadi bagian dari program privasinya.
Malaysia
Malaysia menerbitkan panduan DPIA yang komprehensif pada April 2026, bersama pedoman baru tentang pengambilan keputusan otomatis, profiling, dan data protection by design.
DPIA umumnya diwajibkan untuk pemrosesan skala besar, kegiatan pemrosesan berisiko tinggi, serta setiap pengambilan keputusan otomatis atau profiling. Organisasi wajib menyimpan catatan DPIA minimal dua tahun setelah pemrosesan berakhir dan meninjau ulang asesmennya setiap dua tahun.
Menurut Personal Data Protection (Amendment) Act 2024, pelanggaran prinsip pelindungan data bisa dikenai denda hingga RM1 juta dan hukuman penjara hingga tiga tahun.
Aturan DPIA Malaysia kini sudah rinci, jadi tinjauan rutin dan tata kelola menjadi keharusan.
Vietnam
Aturan DPIA Vietnam sangat preskriptif.
Menurut Undang-Undang No. 91/2025/QH15 dan Dekret 356/2025/ND-CP, organisasi wajib menyusun berkas DPIA dan menyerahkannya ke Kementerian Keamanan Publik paling lambat 60 hari sejak mulai memproses data pribadi. Transfer data lintas negara juga wajib punya asesmen tersendiri.
DPIA wajib diperbarui setiap kali pemrosesan berubah signifikan, dan dapat ditinjau saat inspeksi regulator. Di Vietnam, DPIA bukan sekadar asesmen internal. DPIA adalah kewajiban formal dari regulator.
Eropa dan Inggris
GDPR mewajibkan organisasi menyelesaikan DPIA setiap kali pemrosesan berpotensi menimbulkan risiko tinggi bagi individu. Jika risiko signifikan masih tersisa setelah mitigasi, organisasi wajib berkonsultasi dengan otoritas pengawas yang berwenang sebelum melanjutkan.
Banyak regulator Eropa juga menerbitkan daftar kegiatan pemrosesan yang otomatis mewajibkan DPIA. Jadi, organisasi perlu selalu mengecek panduan regulator setempat. GDPR menjadi dasar banyak aturan DPIA di dunia, tetapi panduan lokal bisa menambah kewajiban lain.
Template dan contoh DPIA
Memahami prosesnya itu satu hal. Menerapkannya hal lain lagi. Untuk membantu Anda memulai, kami membuat template DPIA gratis untuk mengenali risiko privasi, mendokumentasikan langkah mitigasi, dan menyeragamkan asesmen di seluruh organisasi.
Contoh kasus sanksi DPIA
Sejumlah kasus menunjukkan bahwa regulator siap menjatuhkan sanksi kepada organisasi yang tidak menjalankan DPIA atau tidak menindaklanjuti temuannya.
1. France Travail (EUR 5 juta)
France Travail sudah menyelesaikan DPIA sebelum memproses data pribadi, tetapi banyak kontrol keamanan yang disarankan tidak pernah diterapkan. Penyerang kemudian mengeksploitasi kelemahan itu dan mengakses data pribadi milik sekitar 43 juta orang. CNIL mendenda organisasi itu sebesar EUR 5 juta. Denda ini menunjukkan bahwa menyelesaikan DPIA saja tidak cukup jika kontrol yang sudah teridentifikasi tidak pernah diterapkan.
Pelajarannya: DPIA baru bermanfaat jika rekomendasinya diterapkan dan terus dipelihara.
2. Kepolisian Swedia (SEK 2.5 juta)
Otoritas pelindungan privasi Swedia menemukan bahwa polisi memakai layanan pengenalan wajah Clearview AI tanpa menyelesaikan DPIA yang diwajibkan. Otoritas itu menjatuhkan denda SEK 2.5 juta dan memerintahkan langkah tata kelola tambahan, pelatihan staf, serta penghapusan data yang diproses secara tidak sah.
Pelajarannya: jangan pernah menerapkan teknologi baru sebelum menilai dampak privasinya.
3. Regulator privasi Belanda dan ICS (EUR 150,000)
International Card Services menerapkan proses verifikasi identitas online untuk sekitar 1.5 juta nasabah tanpa menjalankan DPIA. Meski tidak terjadi kebocoran data, regulator Belanda menyimpulkan bahwa pemrosesan itu memenuhi kriteria risiko tinggi GDPR dan mendenda perusahaan itu sebesar EUR 150,000.
Pelajarannya: tanpa DPIA, organisasi bisa ditindak regulator meski tidak ada insiden keamanan.
Kesalahan umum dalam DPIA
Organisasi yang sudah menjalankan DPIA pun bisa membuat kesalahan yang mengurangi efektivitasnya.
1. Menjalankan DPIA terlambat
DPIA harus selesai sebelum pemrosesan dimulai, supaya risiko privasi bisa ikut membentuk desain proyek. Kalau baru dijalankan setelah sistem diluncurkan, DPIA hanya jadi formalitas kepatuhan, bukan tool untuk mengambil keputusan. Alasannya, mengubah sistem yang sudah beroperasi sering kali lebih sulit dan mahal.
2. Menilai risiko yang salah
DPIA berfokus pada risiko bagi individu, bukan risiko bisnis seperti denda regulator atau downtime operasional. Asesmennya harus melihat bagaimana orang bisa terdampak, termasuk pencurian identitas, diskriminasi, kerugian finansial, rusaknya reputasi, atau hilangnya privasi.
3. Memakai ulang asesmen lama
Setiap kegiatan pemrosesan harus punya asesmennya sendiri. DPIA lama yang dipakai ulang bisa melewatkan perubahan aliran data, teknologi, atau tujuan pemrosesan. Akibatnya, risiko privasi tidak lagi dinilai dengan akurat.
4. Tidak memperbarui DPIA
DPIA harus ditinjau setiap kali sistem, teknologi, vendor, atau kegiatan pemrosesan berubah. Dengan asesmen yang selalu terkini, risiko privasi baru bisa ditemukan sebelum berubah menjadi masalah keamanan atau kepatuhan.
5. Tidak melibatkan DPO
Jika diwajibkan, Pejabat atau Petugas Pelindungan Data Pribadi (PPDP), yang dikenal sebagai DPO, perlu dilibatkan sepanjang proses asesmen. Masukan DPO membantu memastikan risiko privasi dinilai dengan benar, kewajiban regulasi diperhitungkan, dan pengamanan yang tepat diusulkan.
6. Tidak pernah memverifikasi kontrol
Menyelesaikan DPIA baru langkah pertama. Organisasi perlu rutin meninjau dan menguji kontrol yang sudah diterapkan agar tetap bekerja sesuai rencana, terutama setelah ada perubahan sistem atau kegiatan pemrosesan baru.
Menerapkan temuan DPIA
DPIA baru efektif jika rekomendasinya benar-benar diterapkan. Setiap kontrol risiko harus punya penanggung jawab yang jelas, menyatu dengan operasional sehari-hari, dan ditinjau rutin agar tetap bekerja. Setiap kali sistem, proses, atau cara menangani data berubah, DPIA juga harus ditinjau ulang.
Zentara membantu organisasi mengubah temuan DPIA menjadi perbaikan keamanan yang nyata. Konsultan keamanan siber kami mendukung tata kelola privasi. Layanan VAPT kami memvalidasi bahwa kontrol keamanan bekerja sesuai rencana, sementara Managed SOC kami terus memantau risiko yang baru muncul.
Lihat bagaimana Zentara bisa membantu memperkuat program privasi dan keamanan siber Anda lewat layanan keamanan yang praktis.
Pertanyaan yang sering diajukan
1. Apa bedanya DPIA dan PIA?
DPIA diwajibkan oleh Pasal 35 GDPR, dengan isi yang sudah ditentukan dan sanksi jika tidak dibuat. PIA adalah praktik sukarela yang lebih luas dan tidak punya format baku.
2. Apakah DPIA sama dengan audit keamanan?
Tidak. Audit menguji apakah kontrol Anda bekerja. DPIA menilai apakah pemrosesan itu layak dijalankan sama sekali, mengingat risikonya bagi individu.
3. Siapa yang bertanggung jawab menjalankan DPIA?
Pengendali Data Pribadi. Jika ada DPO yang ditunjuk, DPO wajib dimintai pendapat dan memberi saran, tetapi keputusan tetap di tangan Pengendali Data Pribadi.
4. Kapan DPIA perlu dilakukan dalam proyek?
Saat tahap desain, ketika arsitektur, vendor, dan aliran data masih bisa diubah. DPIA yang baru dijalankan saat peluncuran hanya bisa mencatat risiko, tidak lagi menekannya.
5. Apakah DPIA wajib diserahkan ke regulator?
Menurut GDPR, tidak, kecuali risiko residual tetap tinggi setelah mitigasi. Vietnam pengecualiannya: Dekret 356 mewajibkan berkas DPIA diserahkan ke Kementerian Keamanan Publik paling lambat 60 hari sejak pemrosesan dimulai.
6. Apa akibatnya kalau Anda melewatkan DPIA yang wajib?
Melewatkan DPIA yang wajib adalah pelanggaran tersendiri. Menurut GDPR, sanksinya denda hingga EUR 10 juta atau 2 persen dari omzet global.
7. Berapa lama DPIA berlaku?
Sebagian besar aturan tidak menetapkan masa berlaku, tetapi mewajibkan peninjauan saat pemrosesan berubah secara material. Malaysia melangkah lebih jauh dan mewajibkan DPIA diperbarui setiap dua tahun.
8. Apakah EU AI Act menggantikan DPIA?
Tidak. Menurut Pasal 27 ayat (4), Fundamental Rights Impact Assessment melengkapi DPIA. Menyelesaikan yang satu tidak berarti memenuhi yang lain.
Ditulis oleh
Francesco Catozzo adalah Head of Compliance & Operations di Zentara dan Lead Auditor ISO 27001/27701. Ia bertanggung jawab atas kepatuhan, audit, dan operasional layanan. Francesco menulis tentang UU PDP, regulasi sektor keuangan, dan pelindungan data di Asia Tenggara.