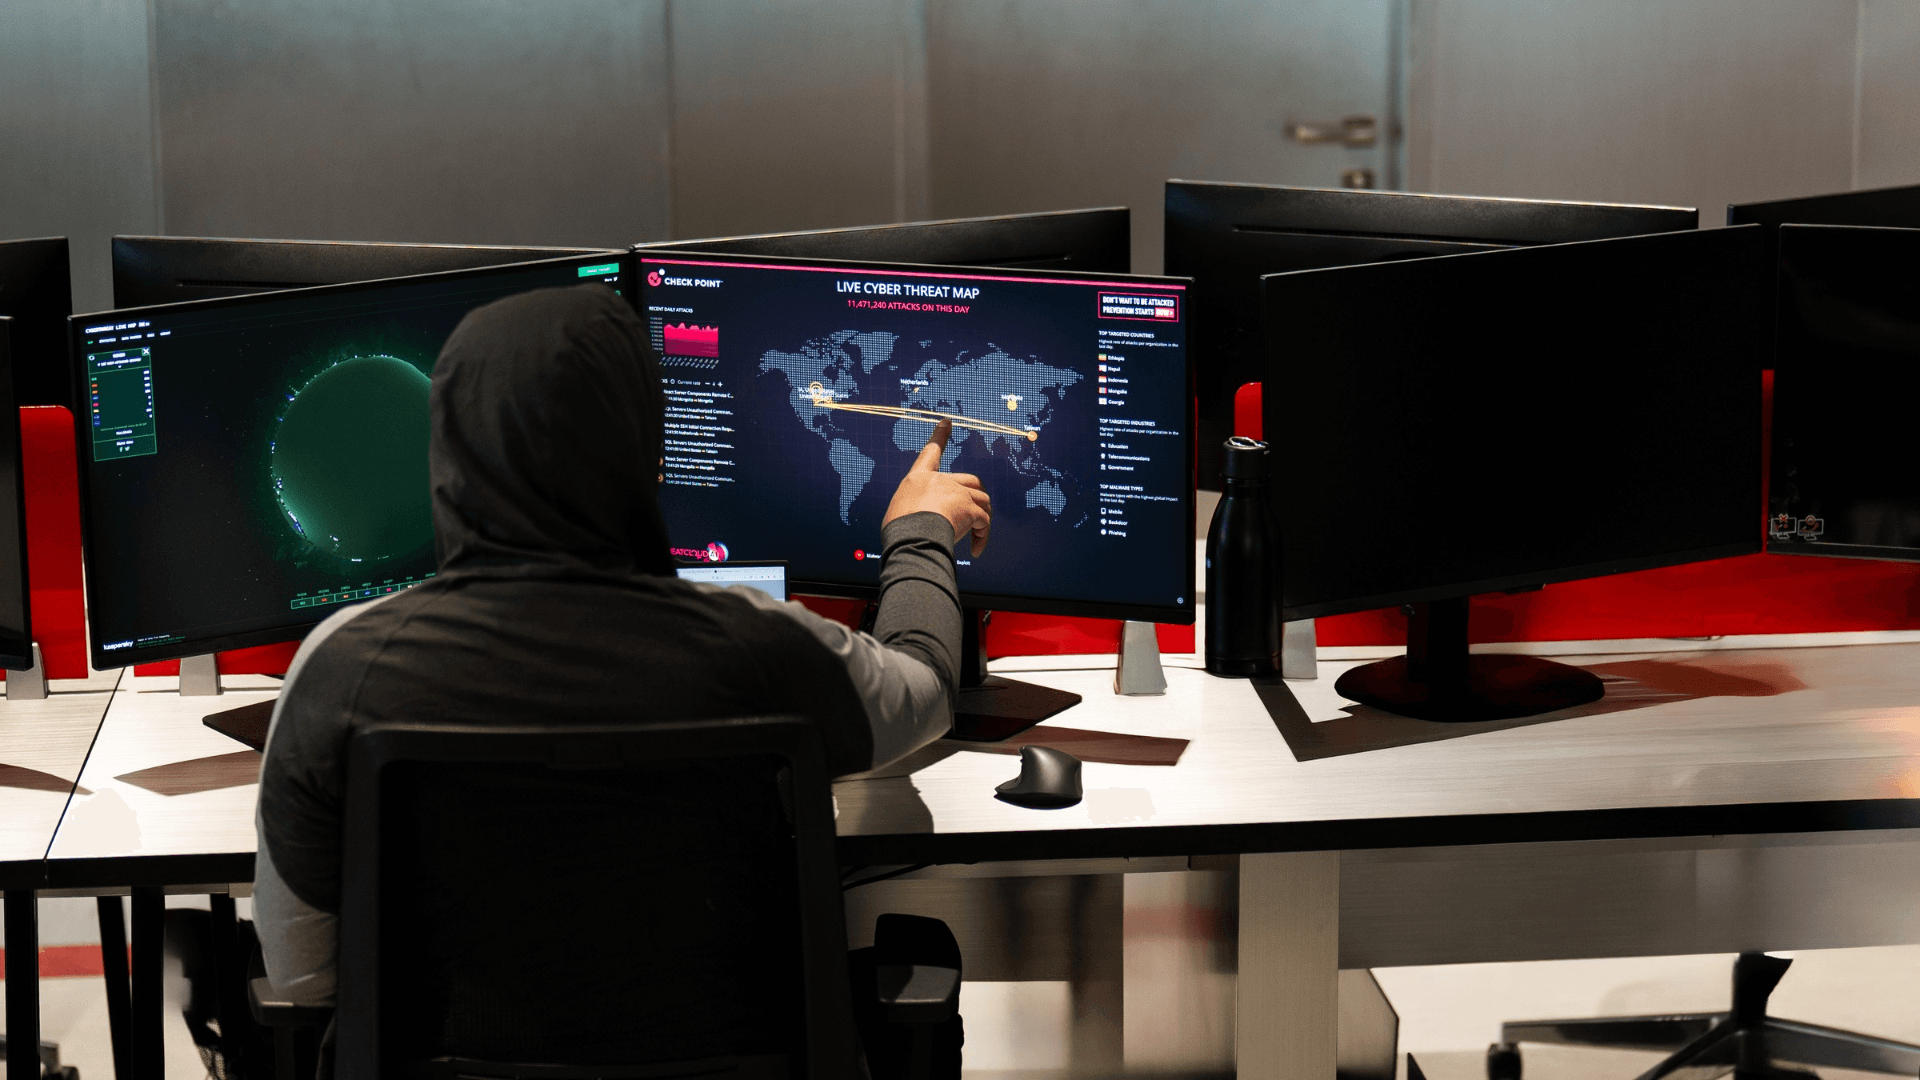
Setiap aplikasi yang Anda jalankan punya pintu yang tidak Anda sadari terbuka. Sebuah port yang lupa ditutup setelah migrasi, satu akun lama yang tidak pernah dinonaktifkan, satu API yang mempercayai input yang seharusnya ditolak. Penyerang mencari pintu itu, dan Anda jarang tahu ada di mana sampai seseorang masuk.
Sepanjang 2025, BSSN mencatat sekitar 5,2 miliar anomali trafik siber yang menyasar ruang digital Indonesia. 93,78% di antaranya berpotensi menjadi malware, mayoritas mengarah ke ransomware. Angka itu menjelaskan mengapa jasa pentest Indonesia makin dicari: organisasi ingin tahu pintu mana yang benar-benar bisa ditembus sebelum penyerang menemukannya.
Panduan ini menjelaskan apa itu pentest, cara kerjanya, jenis dan kaitannya dengan UU PDP, serta cara memilih penyedia yang tepat.
Apa Itu Pentest?
Penetration testing (pentest) adalah simulasi serangan yang diizinkan terhadap sistem Anda untuk membuktikan kelemahan mana yang benar-benar bisa dieksploitasi. Seorang penguji bertindak seperti penyerang nyata: mencari celah, memanfaatkannya, lalu menunjukkan sejauh mana ia bisa masuk.
Ini berbeda dari sekadar pemindaian. Vulnerability scanning menghasilkan daftar potensi celah; pentest membuktikan celah mana yang bisa dirangkai menjadi jalan masuk sungguhan. Pemindai berkata "pintu ini tidak terkunci". Pentest membuka pintu itu, mencoba pintu berikutnya, dan menunjukkan apa yang bisa dicapai penyerang.
Perbedaan itu penting karena yang didanai perusahaan adalah konsekuensi, bukan daftar temuan. Laporan pentest yang baik berkata "kami mengeksploitasi celah ini, naik ke hak admin, dan mencapai basis data pelanggan", bukan sekadar "ada library usang di server".
Vulnerability Assessment vs Pentest vs Red Team
Tiga istilah ini sering tertukar saat memilih layanan. Ketiganya menguji hal yang berbeda, dan salah memilih berarti membayar sesuatu yang bukan kebutuhan Anda.
Aspek | Vulnerability Assessment | Penetration Testing | Red Team |
Tujuan | Menemukan dan mendaftar celah | Membuktikan celah mana yang bisa dieksploitasi | Menguji deteksi dan respons tim Anda |
Metode | Pemindaian otomatis | Eksploitasi manual, simulasi serangan nyata | Kampanye penyerang menyeluruh, sering tanpa sepengetahuan tim |
Hasil | Daftar celah terprioritaskan | Bukti dampak nyata dan cara perbaikannya | Jawaban: apakah serangan terdeteksi, seberapa cepat |
Cocok untuk | Pemeriksaan rutin celah yang diketahui | Memastikan seberapa jauh celah bisa ditembus | Menguji kesiapan tim keamanan yang sudah matang |
Untuk sebagian besar organisasi, vulnerability assessment dan pentest adalah titik awal. Red team masuk akal setelah kemampuan deteksi Anda cukup matang untuk layak diuji.
Cara Kerja Pentest dalam 5 Tahap
Engagement pentest yang benar berjalan dalam lima tahap. Setiap tahap bergantung pada tahap sebelumnya, dan melewatkan salah satunya melemahkan hasil akhir.
1. Scoping dan Rules of Engagement
Engagement dimulai dari dokumen Rules of Engagement: apa yang masuk scope, apa yang dilarang, kontak eskalasi, dan otorisasi legal tertulis. Menguji sistem tanpa izin adalah tindak pidana, jadi tahap ini bukan formalitas.
2. Reconnaissance
Penguji memetakan permukaan serangan: OSINT, pemetaan jaringan, enumerasi layanan. Hasilnya menentukan kemana pengujian diarahkan.
3. Vulnerability Assessment
Pemindai otomatis menyapu sistem dalam scope untuk celah yang diketahui. Setiap temuan divalidasi manual sebelum masuk tahap berikutnya, karena pemindai menghasilkan false positive.
4. Penetration Testing
Di sini manusia mengambil alih. Penguji mengeksploitasi temuan yang tervalidasi: mendapatkan akses, menaikkan hak, bergerak lateral antar sistem, dan menyimulasikan pengambilan data. Nilainya ada pada perangkaian celah, bukan celah tunggal.
5. Reporting dan Retesting
Laporan disusun dua lapis: ringkasan untuk eksekutif, temuan teknis dengan langkah perbaikan untuk engineer. Setelah tim Anda memperbaiki, penguji menguji ulang untuk memastikan celah benar-benar tertutup.
Jenis-jenis Pentest
Pendekatan pengujian menentukan seberapa banyak yang diketahui penguji sebelum mulai, yang memengaruhi apa yang ditemukan dan berapa lama prosesnya.
- Black box: Penguji mulai tanpa pengetahuan internal, hanya dari yang terlihat publik. Ini meniru penyerang eksternal tanpa akses awal, realistis namun memakan waktu di tahap pengintaian.
- Grey box: Penguji diberi pengetahuan sebagian, biasanya kredensial pengguna biasa. Ini meniru penyerang yang sudah punya pijakan, misalnya lewat phishing atau kredensial curian. Paling umum dipilih karena menyeimbangkan realisme dan efisiensi.
- White box: Penguji mendapat akses penuh: kode sumber, diagram arsitektur, kredensial. Ini memberi cakupan terdalam dalam waktu tersingkat, cocok untuk menguji aplikasi kritis sebelum rilis.
Selain berdasarkan bekal informasi, jasa pentest Indonesia juga dibagi berdasarkan sasaran: jaringan, aplikasi web, aplikasi mobile, API, dan konfigurasi cloud. Kebanyakan organisasi butuh lebih dari satu, karena aplikasi web berjalan di atas infrastruktur dan memanggil API yang masing-masing punya permukaan serangan sendiri.
Baca Juga: Checklist Audit Keamanan Siber: 7 Langkah untuk Bisnis Anda
Pentest dan Kewajiban UU PDP
Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP) mewajibkan setiap pengendali data melindungi data pribadi yang diprosesnya. Pasal 35 mengharuskan pengendali menjaga keamanan data melalui langkah teknis yang memadai, dan sejak masa transisi berakhir pada Oktober 2024, kewajiban ini berlaku penuh dengan sanksi administratif hingga 2 persen dari pendapatan tahunan.
UU PDP tidak menyebut kata "pentest" secara eksplisit. Namun, pengujian keamanan berkala adalah cara wajar membuktikan bahwa langkah teknis Anda benar-benar bekerja, bukan sekadar ada di atas kertas. Untuk sektor perbankan, OJK melalui SEOJK 21/SEOJK.03/2017 bahkan mewajibkan pengujian keamanan berkala secara lebih spesifik.
Artinya, pentest bukan sekadar praktik baik. Bagi banyak organisasi di Indonesia, ia adalah bukti kepatuhan yang bisa ditunjukkan ketika regulator bertanya.
Kapan Pentest Belum Tepat untuk Anda
Pentest bukan jawaban untuk setiap kondisi. Jika sistem Anda belum menerapkan kontrol dasar, seperti patching rutin, MFA, dan konfigurasi yang benar, pentest hanya akan mengkonfirmasi hal-hal yang sudah Anda tahu bermasalah. Perbaiki dulu yang sudah diketahui, baru uji yang belum diketahui.
Situs brosur sederhana atau WordPress tanpa data sensitif mungkin belum membutuhkan pentest penuh. Vulnerability assessment yang lebih ringan sudah memadai untuk kasus seperti itu, dan biayanya jauh lebih rendah.
Satu catatan jujur lagi: pentest adalah potret pada satu titik waktu. Ia menunjukkan posisi keamanan Anda pada hari pengujian, dan gambaran itu mulai menua sejak hari berikutnya. Karena itu pentest paling berguna sebagai bagian dari ritme, bukan peristiwa sekali jalan.
Memilih Jasa Pentest Indonesia yang Tepat
Bedanya ada di satu hal: validasi manusia. Scan otomatis bukan pentest. Penyedia yang cuma menyerahkan hasil tools mentah belum benar-benar menguji apa pun.
Di Zentara, layanan VAPT jalan dengan cara yang berbeda. Tools otomatis kami pakai untuk cakupan, lalu operator bersertifikat yang mengeksploitasinya secara manual. Setiap temuan kami cek satu per satu, jadi tidak ada false positive yang sampai ke laporan Anda. Laporannya dibuat dua versi, untuk eksekutif dan untuk engineer. Setelah Anda perbaiki, kami uji ulang sampai celahnya benar-benar tertutup.
Pentest menunjukkan posisi keamanan Anda hari ini. Untuk menjaganya, Managed SOC kami memantau sistem Anda 24/7. Kalau Anda sedang menimbang pengujian, diskusi dengan tim kami untuk mengetahui kondisi sistem Anda.
Frequently Asked Questions
1. Apa bedanya pentest dan vulnerability assessment?
Vulnerability assessment memindai dan mendaftar celah yang diketahui secara otomatis. Pentest membuktikan celah mana yang benar-benar bisa dieksploitasi lewat pengujian manual, lalu menunjukkan sejauh mana penyerang bisa masuk.
2. Berapa biaya jasa pentest di Indonesia?
Bergantung pada kompleksitas. Jumlah aplikasi, banyaknya peran pengguna, luas scope, dan kedalaman pengujian menentukan angka akhir, sehingga biaya paling akurat didapat setelah scoping awal.
3. Apakah UU PDP mewajibkan pentest?
UU PDP tidak menyebut pentest secara eksplisit, namun Pasal 35 mewajibkan langkah keamanan teknis yang memadai. Pengujian berkala adalah cara membuktikan langkah itu bekerja. Untuk perbankan, OJK mensyaratkan pengujian keamanan berkala secara lebih spesifik.
4. Berapa lama pentest berlangsung?
Untuk aplikasi web standar dengan login, umumnya beberapa hari pengujian ditambah waktu penyusunan laporan. Sistem dengan banyak peran pengguna membutuhkan waktu lebih lama.
5. Seberapa sering pentest perlu dilakukan?
Minimal setahun sekali sebagai dasar, per kuartal untuk organisasi dengan rilis cepat atau data bernilai tinggi, dan selalu setelah perubahan besar atau insiden.
6. Apakah pentest mengganggu operasional?
Pentest yang dikelola baik disepakati scope dan jadwalnya di awal lewat Rules of Engagement, termasuk jalur eskalasi bila ada yang terganggu. Pengujian pada lingkungan staging adalah opsi untuk sistem kritis.
Written by
Toni Widiarto is Head Security Analyst and Red Team Lead at Zentara, leading offensive operations and adversary emulation. Toni writes about penetration testing, red teaming, application security and security testing for compliance.